Harun Öztekin · FortiGate / SD-WAN / Security Fabric · Ortalama okuma süresi: 28 dakika
Altı lokasyon, çift internet hattı ve tek bir yönetim yaklaşımı. Bu rehberde MPLS yerine IPsec ve SD-WAN kullanarak şehirleri birbirine bağlıyor; VLAN segmentasyonu, Security Fabric, FortiManager ve otomatik şifreli yedeklemeyi birlikte yapılandırıyorum.
Makalenin bölümleri
- 1. Senaryo ve uygulama sınırları
- 2. Topolojiyi neden tam örgü kuruyorum
- 3. Lokasyon ve adres planı
- 4. WAN adresleri ve merkezi servisler
- 5. Sıfırdan kurulum sırası
- 6. VLAN ve DHCP konfigürasyonunu okumak
- 7. IPsec overlay konfigürasyonu
- 8. SD-WAN tasarımı
- 9. Routing ve trafik sızıntısını önlemek
- 10. Güvenlik politikalarının kapsamı
- 11. Security Fabric’i IPsec üzerinden oluşturmak
- 12. FortiManager üzerinde cihazları yönetmek
- 13. FortiGate cihazların otomatik yedeklenmesi
- 14. Yedeğin gerçekten geldiğini denetleyen otomasyon
- 15. FortiManager’ın kendi sistem yedeği
- 16. Kabul ve kesinti testleri
- 17. Sorun giderme komutları
- 18. Geri dönüş ve felaket kurtarma
- 19. Paket içeriği ve kullanım
- Fortinet kaynakları
Birden fazla şehirde çalışan bir kurumun ağını tasarlarken yalnızca lokasyonlar arasında bağlantı kurmak yeterli değildir. Bağlantının kesintilere dayanması, kullanıcı ve sunucu ağlarının ayrılması, güvenlik politikalarının tutarlı yönetilmesi ve değişikliklerden sonra geri dönülebilecek yedeklerin bulunması gerekir. Bu makalede İstanbul, Ankara, İzmir, Bursa, Antalya ve Adana için sıfırdan bir FortiGate mimarisi tasarlıyorum. Her lokasyon iki internet hattı kullanıyor; iller arasındaki trafik IPsec ile şifreleniyor, SD-WAN bağlantı kalitesine göre yol seçiyor ve cihazlar aynı Security Fabric altında görünür hale geliyor.
Buradaki temel ayrım şu: MPLS bağlantısının yerini internet üzerindeki IPsec ve SD-WAN mimarisi alıyor. Security Fabric ise bu ağın güvenlik görünürlüğü ve bileşenler arası koordinasyon katmanını oluşturuyor. FortiManager da cihaz ve politika yönetimini merkezileştiriyor. Bu rollerin ayrı düşünülmesi, tasarımın ve sorun giderme sürecinin anlaşılmasını kolaylaştırıyor. Fortinet’in overlay mimarisi dokümanı da lokasyonlar arası özel trafiği IPsec tünelleri üzerinden taşıyan yaklaşımı anlatıyor. Fortinet Overlay Network
1. Senaryo ve uygulama sınırları
Bu çalışma bir kurulum rehberi ve örnek tasarımdır. İl isimleri, adresler ve hizmetler örnek olarak seçilmiştir. Konfigürasyonlar tek VDOM olan root, wan1, wan2 ve VLAN trunk bağlantısı için port3 varsayımıyla hazırlanmıştır. FortiOS ve FortiManager için 7.4 sürüm ailesi esas alınmıştır; makale belirli bir patch sürümünü güncel üretim önerisi olarak sunmaz. Canlı ortamda model kapasitesi, güncel güvenlik duyuruları, sürüm notları, FortiManager uyumluluk matrisi ve gerçek arayüz adları doğrulanmalıdır.
Paket içindeki .conf dosyaları adım adım kurulumda kullanılan komut şablonlarıdır. REPLACE_* alanlarına gerçek PSK, parola ve seri numaraları yazılır. Örnek WAN adresleri dokümantasyon amaçlıdır; internet sağlayıcının verdiği gerçek IP ve gateway bilgileriyle değiştirilir.
İki internet hattının farklı operatörlerden gelmesi kadar farklı fiziksel güzergâhlardan, bina girişlerinden ve enerji kaynaklarından gelmesi de önemlidir. Aynı fiberi kullanan iki hizmet ortak kesintiye uğrayabilir. Bu tasarım internet hattı yedekliliği sağlar; her ilde tek FortiGate kullanıldığı için cihaz arızasına karşı HA sağlamaz. Cihaz yedekliliği gerektiğinde aynı modele sahip iki cihazla desteklenen HA tasarımı, switch bağlantıları ve ayrı heartbeat hatları ayrıca planlanır.
2. Topolojiyi neden tam örgü kuruyorum
Altı lokasyon için tüm illeri doğrudan birbirine bağlayan bir tam örgü IPsec overlay seçiyorum. Böylece Ankara ile İzmir arasındaki izinli trafik İstanbul üzerinden dolaşmak zorunda kalmıyor. İstanbul burada Fabric root ve yönetim servislerinin bulunduğu lokasyon; şehirler arası bütün veri trafiğinin zorunlu geçiş noktası değil.
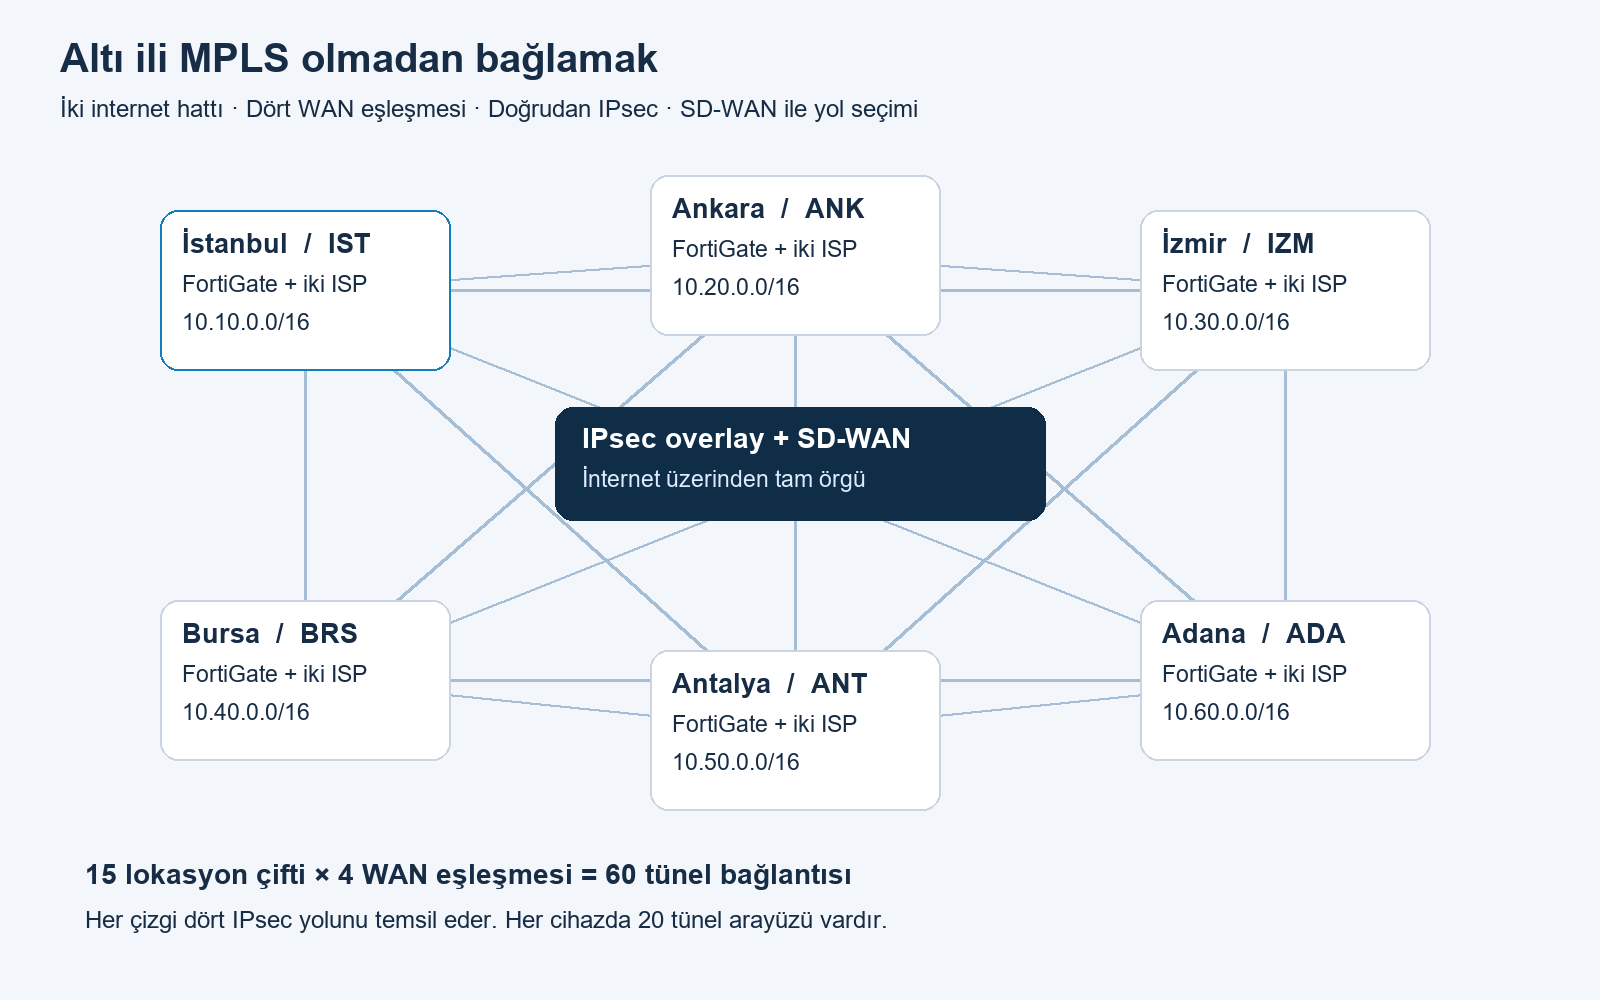
Altı cihaz arasında 6 × 5 / 2 = 15 lokasyon çifti vardır. Her çift için aşağıdaki dört yol oluşturulur:
| Yol | Yerel çıkış | Karşı uç | Örnek İstanbul–Ankara |
|---|---|---|---|
| 11 | WAN1 | WAN1 | IST WAN1 → ANK WAN1 |
| 12 | WAN1 | WAN2 | IST WAN1 → ANK WAN2 |
| 21 | WAN2 | WAN1 | IST WAN2 → ANK WAN1 |
| 22 | WAN2 | WAN2 | IST WAN2 → ANK WAN2 |
Toplam 60 tünel bağlantısı oluşur. Her bağlantı iki uçta tanımlandığı için paket 120 tünel arayüzü tanımı içerir; her FortiGate’in 20 IPsec arayüzü vardır. Bu sayılar fiziksel hat sayısı değildir. Her lokasyonda iki WAN hattı bulunur.
Yalnız 11 ve 22 yollarını kurmak daha az tünel gerektirir; fakat İstanbul WAN1 ile Ankara WAN2 aynı anda kesilirse iki eşleşme de kullanılamaz. Dört kombinasyon bu durumda İstanbul WAN2 → Ankara WAN1 yolunu bırakır. Bu, tasarımın özellikle test edilmesi gereken arıza senaryosudur.
Tam örgü yaklaşımı altı lokasyon için anlaşılır ve doğrudan iletişim sağlar, ancak yeni şube eklendiğinde mevcut cihazlarda da değişiklik gerekir. Büyük ölçek için çift merkezli hub-and-spoke, ADVPN ve BGP daha uygun olabilir. Fortinet’in mimari rehberi hub-and-spoke ve çift hub seçeneklerini açıklıyor. Bu makalenin konfigürasyonları statik tam örgüdür; ADVPN shortcut veya BGP yapılandırması içermez. Fortinet Overlay Network
MPLS’ten internet tabanlı yapıya geçmek operatörün uçtan uca hizmet garantisini otomatik olarak korumaz. Gecikme, jitter ve paket kaybı internet yollarına bağlıdır. Yerel QoS ve SD-WAN yol seçimi bu durumu yönetmeye yardımcı olur; operatör omurgasının kontrolünü sağlamaz.
3. Lokasyon ve adres planı
Her şehre ayrı bir /16 adres bloğu veriyorum. VLAN numaraları bütün şehirlerde aynı, IP ağları ise farklı. Böylece ortak FortiManager şablonları kullanırken adres çakışmasını önlüyorum.
| İl | Cihaz | Lokasyon bloğu | Yönetim loopback |
|---|---|---|---|
| İstanbul | FGT-IST | 10.10.0.0/16 | 10.255.0.1/32 |
| Ankara | FGT-ANK | 10.20.0.0/16 | 10.255.0.2/32 |
| İzmir | FGT-IZM | 10.30.0.0/16 | 10.255.0.3/32 |
| Bursa | FGT-BRS | 10.40.0.0/16 | 10.255.0.4/32 |
| Antalya | FGT-ANT | 10.50.0.0/16 | 10.255.0.5/32 |
| Adana | FGT-ADA | 10.60.0.0/16 | 10.255.0.6/32 |
/16 bloklar yönlendirme özeti ve adres rezervasyonudur. Gerçek LAN arayüzleri aşağıdaki /24 VLAN ağlarıdır; kullanılmayan adresler için LAN arayüzü oluşturulmaz. Ayrılan adreslerin bulut, uzak erişim VPN’i, mevcut LAN ve iş ortaklarıyla çakışmadığı envanter üzerinden kontrol edilir.
| VLAN | Rol | İstanbul ağı | Ankara ağı | Adresleme |
|---|---|---|---|---|
| 10 | Kullanıcılar | 10.10.10.0/24 | 10.20.10.0/24 | DHCP .50–.220 |
| 20 | Sunucular | 10.10.20.0/24 | 10.20.20.0/24 | Statik veya kontrollü rezervasyon |
| 30 | IP telefon | 10.10.30.0/24 | 10.20.30.0/24 | DHCP .50–.220 |
| 40 | Kurumsal Wi-Fi | 10.10.40.0/24 | 10.20.40.0/24 | DHCP .50–.220 |
| 50 | Misafir Wi-Fi | 10.10.50.0/24 | 10.20.50.0/24 | DHCP .50–.220 |
| 60 | Kamera ve IoT | 10.10.60.0/24 | 10.20.60.0/24 | Örnekte DHCP; üretimde rezervasyon |
| 99 | Yönetim | 10.10.99.0/24 | 10.20.99.0/24 | Statik |
Her VLAN’ın gateway adresi .1 olur. İzmir, Bursa, Antalya ve Adana için aynı üçüncü oktetler, kendi lokasyonun ikinci oktetiyle kullanılır. Paketteki lokasyon-vlan-plani.csv bütün 42 VLAN ağını listeler.
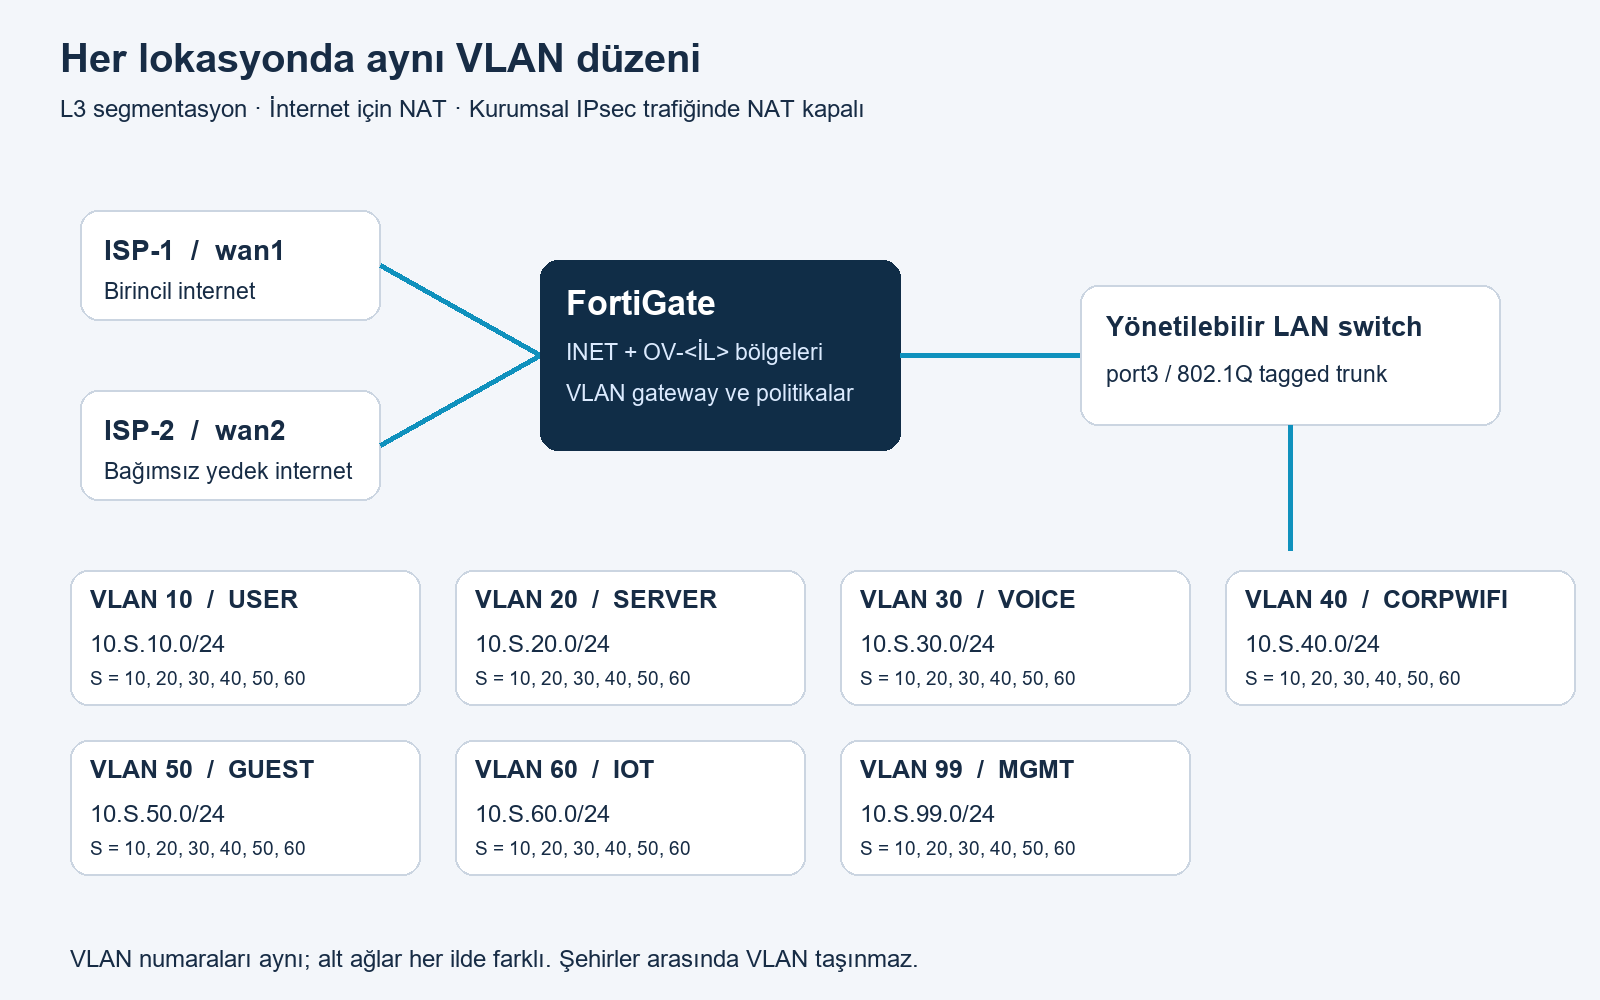
FortiGate port3 ile switch’e 802.1Q tagged trunk bağlanır. Switch trunk üzerinde yalnız 10, 20, 30, 40, 50, 60 ve 99 VLAN’ları taşınır. Kullanıcı portları VLAN 10, sunucular VLAN 20, kamera portları VLAN 60 için access olarak yapılandırılır. Access point bağlantılarında kurumsal ve misafir SSID’leri VLAN 40 ve 50’ye eşlenir. Telefonlarda voice VLAN ve üreticiye uygun LLDP-MED/DHCP seçenekleri ayrıca uygulanır. Bu makale genel bir yönetilebilir switch varsayar; FortiLink veya üreticiye özel switch CLI’si içermez.
VLAN’lar şehirler arasında L2 olarak uzatılmaz. Şehirler arası iletişim L3 routing üzerinden yapılır. Bu sayede broadcast alanları yerel kalır ve aynı VLAN numarasının başka şehirde kullanılması IP çakışması yaratmaz.
4. WAN adresleri ve merkezi servisler
| İl | WAN1 /30 | WAN1 gateway | WAN2 /30 | WAN2 gateway |
|---|---|---|---|---|
| İstanbul | 192.0.2.5 | 192.0.2.6 | 198.51.100.5 | 198.51.100.6 |
| Ankara | 192.0.2.9 | 192.0.2.10 | 198.51.100.9 | 198.51.100.10 |
| İzmir | 192.0.2.13 | 192.0.2.14 | 198.51.100.13 | 198.51.100.14 |
| Bursa | 192.0.2.17 | 192.0.2.18 | 198.51.100.17 | 198.51.100.18 |
| Antalya | 192.0.2.21 | 192.0.2.22 | 198.51.100.21 | 198.51.100.22 |
| Adana | 192.0.2.25 | 192.0.2.26 | 198.51.100.25 | 198.51.100.26 |
WAN hatları örnekte statik, uçtan uca erişilebilir IPv4 adresler kullanır. CGNAT altında gelen bağlantıların kabul edilmesi bu şablonun varsayımı değildir. Böyle bir hatta internet sağlayıcıdan public IP alınmalı veya dial-up/hub tabanlı ayrı tasarım kurulmalıdır. Operatör CPE’lerinin bridge/passthrough veya NAT davranışı, UDP 500/4500 ve ESP geçişi incelenir.
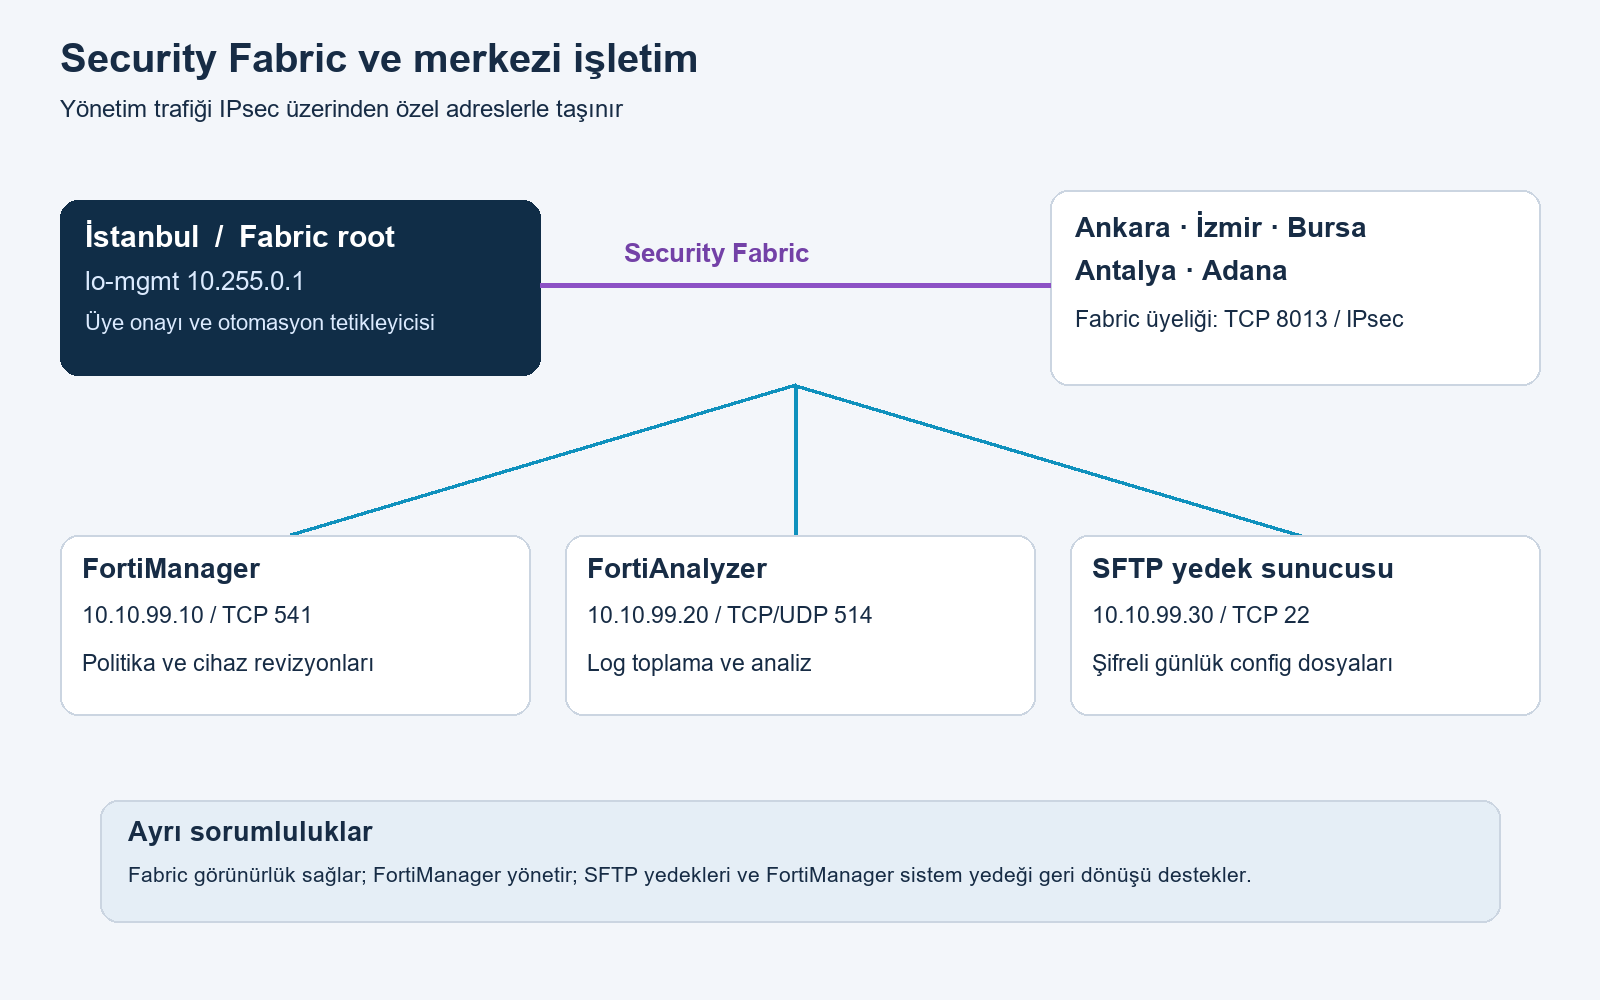
İstanbul VLAN 99’da FortiManager 10.10.99.10, FortiAnalyzer 10.10.99.20, SFTP yedek sunucusu 10.10.99.30 ve yönetim jump sunucusu 10.10.99.50 bulunur. Örnek ERP sunucusu VLAN 20’de 10.10.20.10 adresini kullanır. Bu sunucuların gateway’i kendi VLAN FortiGate adresidir; geri dönüş rotaları böylece overlay üzerinden sağlanır.
Bu servislerin hepsinin İstanbul’da bulunması yönetim için lokasyon bağımlılığı yaratır. İstanbul tamamen kesildiğinde diğer illerin birbirleri arasındaki izinli bağlantıları ve yerel internet çıkışları çalışabilir, ancak İstanbul’daki ERP, FortiManager, FortiAnalyzer ve SFTP kullanılamaz. Fabric root erişimi de kaybolur. Yönetim ve arşiv hizmetleri için ikinci lokasyon kopyası ve ürünün desteklediği HA/DR yöntemi ayrıca tasarlanmalıdır.
5. Sıfırdan kurulum sırası
- Cihaz modelleri, lisanslar, beklenen kullanıcı sayısı, IPsec kapasitesi, güvenlik profilleri ve SSL inspection altında gerçek throughput gereksinimi belirlenir.
- FortiOS/FortiManager/FortiAnalyzer sürüm uyumluluğu kontrol edilir. Seri numarası, gerçek port isimleri ve WAN bilgileri envantere alınır.
- Konsol erişimi ve geçici yönetim yolu hazırlanır. Mevcut konfigürasyonun yedeği alınır; gerekli bakım penceresi belirlenir.
port3varsayılan hardware/software switch’in içindeyse mevcut DHCP, policy ve switch referansları kontrollü şekilde düzenlenir. Mevcut yönetim erişimini taşıyan port rastgele silinmez.- WAN, trunk, VLAN, loopback, DHCP ve temel zaman ayarları uygulanır. GUI’de saat dilimi Europe/Istanbul ve NTP eşleşmesi kontrol edilir.
- İlk olarak yalnız İstanbul–Ankara arasında dört tünel kurulur. İki uç tamamlanmadan overlay SLA’nın başarılı olması beklenmez.
- SD-WAN bölgeleri, üyeleri, rotalar ve güvenlik kuralları kurulur. Sonra diğer il çiftleri eklenir.
- Fabric üyeleri ve FortiAnalyzer cihazları ayrı ayrı yetkilendirilir. FortiManager bootstrap bağlantısı kurulur ve cihazlar ADOM’a alınır.
- Yönetim şablonları ve policy package’lar gözden geçirilip pilot cihaza yüklenir. Tüm illere dağıtım pilot doğrulamasından sonra yapılır.
- Şifreli SFTP aktarımı doğrulanır; root üzerindeki cihaz hedefli günlük otomasyonlar etkinleştirilir. Son adım kesinti ve restore testidir.
6. VLAN ve DHCP konfigürasyonunu okumak
Aşağıdaki Ankara örneği port3 üzerinde kullanıcı VLAN’ını oluşturur:
config system interface
    edit "V10"
        set vdom "root"
        set interface "port3"
        set vlanid 10
        set ip 10.20.10.1 255.255.255.0
        set alias "USER"
        unset allowaccess
    next
end
Kullanıcı VLAN’ında yönetim servisi açmıyorum. Yönetim VLAN 99 ve loopback üzerinden, izinli yönetim kaynaklarıyla yapılıyor. allowaccess tek başına güvenlik sınırı değildir; local-in policy, yönetici trusted host’ları, MFA ve jump sunucusu birlikte planlanır. Fortinet’in arayüz rehberi erişim seçeneklerini açıklar. FortiOS Interface Settings
Örnek DHCP scope aynı VLAN’da .50–.220 adreslerini dağıtır. .2–.49 aralığı altyapı/rezervasyon için ayrılabilir. Pakette kullanıcı, telefon, kurumsal Wi-Fi, misafir ve IoT VLAN’larına DHCP tanımlanmıştır; sunucu ve yönetim VLAN’ları statiktir. İlk kurulumda public DNS kullanılmıştır. Active Directory ortamında kullanıcıların kurum DNS sunucularını kullanması gerekir; kurum DNS adresleri, UDP/TCP 53 kuralları ve erişilebilirlik testi eklenmeden bu örnek AD ortamına taşınmaz.
7. IPsec overlay konfigürasyonu
Her tünel IKEv2, AES-256/SHA-256, DH group 14 ve Phase 2 PFS kullanır. Bunlar örnek ortak parametrelerdir; kurum kriptografi politikası ve cihaz desteğine göre değişebilir. Her yol için iki uçta aynı, yollar arasında farklı PSK kullanılır. Büyük ölçekte sertifika tabanlı kimlik doğrulama operasyonel olarak değerlendirilebilir.
İstanbul’dan Ankara’nın WAN1 adresine, İstanbul WAN1 üzerinden çıkan ANK_11 tüneli:
config vpn ipsec phase1-interface
    edit "ANK_11"
        set interface "wan1"
        set local-gw 192.0.2.5
        set ike-version 2
        set peertype any
        set proposal aes256-sha256
        set dhgrp 14
        set keylife 28800
        set nattraversal enable
        set dpd on-idle
        set dpd-retryinterval 5
        set dpd-retrycount 3
        set add-route disable
        set remote-gw 192.0.2.9
        set psksecret "REPLACE_PSK_IST_ANK_11"
    next
end
Karşı tarafta tünel IST_11 adını kullanır; yerel/uzak gateway adresleri ters çevrilir. Çapraz yolda İstanbul’daki ANK_12, Ankara’da IST_21 olarak tanımlanır. İsimler her zaman yerel WAN, uzak WAN sırasını gösterir. PSK eşleşmeleri tunnel-matrisi.csv içinde açıkça listelenmiştir. FortiOS Phase 1 CLI Reference
Phase 2’de route-based overlay için 0.0.0.0/0 selector kullanıyorum. Bu selector her türlü trafiğe firewall izni verildiği anlamına gelmez: routing ve firewall policy hangi trafiğin tünelden geçebileceğini sınırlar. Pakette auto-negotiate açıktır; dört yol da sıcak yedek olarak hazır tutulmaya çalışılır.
Her tünel çifti için 172.31.0.0/16 havuzundan benzersiz /30 ayrılır. İlk bağlantıda İstanbul 172.31.0.1, Ankara 172.31.0.2 kullanır. FortiGate IPsec arayüzüne yerel IP /32, remote-ip ise ilgili /30 maskesiyle girilir. Bu adresler tünel ölçümü, local-out trafik ve geri dönüş rotalarını görünür kılar.
WAN endpoint’leri için iki fiziksel WAN üzerinden eşit distance/priority değerli /32 underlay rotaları bulunur. Phase 1’in belirli WAN arayüzüne bağlanması ve gerçek ISP gateway’leri birlikte doğrulanmalıdır. Bu endpoint rotaları overlay’e yönlenmemelidir. Her dört WAN kombinasyonunun IKE paketinin beklenen fiziksel porttan çıktığı paket yakalamayla test edilir; ISP/CPE kaynak adres davranışı bu kontrolün parçasıdır.
8. SD-WAN tasarımı
İki ayrı mantıksal trafik türü kullanıyorum. INET bölgesi wan1 ve wan2 üyelerini içerir; internet çıkışı buradan yapılır. Diğer her il için OV-IST, OV-ANK gibi bir overlay bölgesi vardır ve o ile ait dört IPsec yolu bu bölgeye alınır. Bir cihazda kendi ili için overlay bölgesi oluşturulmaz.
Her il için ayrı bölge ve rota kullanmak, Ankara’ya giden trafiğin İzmir tüneline seçilmesini engelleyen açık bir yapı sağlar. SD-WAN bir route’un yerine geçmez; önce hedef için geçerli route ve izinli policy gerekir. SD-WAN uygun üyeler arasında seçim yapar. Fortinet’in SD-WAN/IPsec rehberi de tünel üyeleri, overlay route ve firewall policy’nin birlikte kurulmasını gösterir. Fortinet SD-WAN IPsec Teknik Rehberi
Performance SLA değerleri
| Ölçüm | Internet | Şehirler arası overlay |
|---|---|---|
| Hedef | 1.1.1.1 ve 9.9.9.9 | Karşı FortiGate loopback IP |
| Gecikme eşiği | 100 ms | 80 ms |
| Jitter eşiği | 30 ms | 20 ms |
| Paket kaybı eşiği | %2 | %1 |
| Probe aralığı | 1 saniye | 1 saniye |
| Ardışık başarısız ölçüm | 5 | 5 |
| İyileşme ölçümü | 10 | 10 |
Bu değerler başlangıç varsayımıdır; Türkiye içindeki gerçek hat ölçümleri ve uygulama ihtiyacına göre ayarlanır. Kamuya açık ICMP hedefleri rate limiting veya kesinti nedeniyle yanlış alarm oluşturabilir. Üretimde doğrulanmış, bağımsız ve kuruma uygun hedefler seçilir. Loopback SLA’nın başarılı olması FortiGate’in erişilebilir olduğunu gösterir; ERP sunucusunun sağlıklı olduğunu kanıtlamaz. ERP için ayrıca HTTPS uygulama izleme gerekir.
Lowest Cost (SLA) yaklaşımında SLA’yı sağlayan yollar arasından düşük maliyetli yol tercih edilir. Örnek maliyetler 11, 12, 21, 22 yolları için sırasıyla 10, 20, 30 ve 40’tır. Cihazın iki uçta kullandığı yerel isimlendirme farklı olduğundan maliyet sıralamasının dönüş yönünde birebir aynı fiziksel yola işaret etmesi garanti değildir. Stateful session ve asimetri davranışı çift yönlü trafikle test edilir. Gerekiyorsa iki uçta ortak fiziksel yol tercihi tasarlanır; genel asymroute açmak ilk çözüm olarak kullanılmaz.
İstanbul’da Ankara’ya giden örnek SD-WAN kuralı:
config system sdwan
    config service
        edit 1
            set name "TO-ANK"
            set mode sla
            set src "all"
            set dst "NET-ANK" "LO-ANK"
            config sla
                edit "SLA-ANK"
                    set id 1
                next
            end
            set priority-members 11 12 13 14
        next
    end
end
İl hedefli kurallar genel internet kuralının üzerinde yer alır. SLA altında hiçbir yol kalmadığında davranışın tüm yolların dead olmasıyla aynı olduğu varsayılmaz: yaşayan ama SLA dışındaki üyelerde sürüm/stratejiye bağlı fallback olabilir. Gerçek çalışma, seçilen build üzerinde diagnose sys sdwan service4 ile doğrulanır. Paket SLA eşiklerini sağlar; katı uygulama kesme garantisi sunmaz. FortiOS SD-WAN CLI, Fortinet Lowest Cost SLA Açıklaması
İnternet trafiğinde NAT açık, şehirler arası kurumsal trafikte kapalıdır. Internet hattı değiştiğinde public NAT adresi de değişebilir; mevcut SaaS oturumlarının yeniden kurulması gerekebilir. SD-WAN kullanımı bütün oturumlarda sıfır paket kaybı veya kesintisiz uygulama garantisi vermez.
9. Routing ve trafik sızıntısını önlemek
Her uzak ilin /16 bloğu ve loopback /32 adresi ilgili overlay bölgesine yönlendirilir. Aynı hedefler için daha yüksek distance değerli blackhole route bulunur. Böylece bütün IPsec yolları kaybolduğunda private hedefe ait trafik default internet route’una düşmez.
config router static
    edit 30
        set dst 10.20.0.0 255.255.0.0
        set sdwan-zone "OV-ANK"
        set distance 10
    next
    edit 31
        set dst 10.20.0.0 255.255.0.0
        set blackhole enable
        set distance 250
    next
end
Bu örnekteki route ID’leri anlatım içindir; ilgili dosyanın mevcut ID’leriyle çakışacak şekilde eklenmez. Paket ayrıca RFC1918 ağları için genel blackhole rotaları ve internet yönünde private hedefleri reddeden bir policy içerir. Bağlı VLAN rotaları daha spesifik olduğu için normal yerel iletişim etkilenmez; kullanılmayan private hedefler düşürülür. Bu, Fortinet’in VPN/SD-WAN rehberindeki blackhole önerisiyle uyumludur. Fortinet SD-WAN IPsec Teknik Rehberi
10. Güvenlik politikalarının kapsamı
Birbirine bağlı olmak her VLAN’ın her yere erişmesi anlamına gelmez. Paket örnek olarak dar bir uygulama ve yönetim matrisi uygular:
| Kaynak | Hedef | İzin |
|---|---|---|
| VLAN 10 ve VLAN 40 | İstanbul ERP 10.10.20.10 | HTTPS |
| VLAN 10, 40 ve 50 | Yerel internet | HTTP, HTTPS, DNS ve ICMP; NAT açık |
| Diğer illerin loopback IP’leri | İstanbul Fabric root loopback | TCP 8013 |
| FortiGate loopback IP’leri | FortiManager | TCP 541 |
| FortiGate loopback IP’leri | FortiAnalyzer | Örnekte TCP/UDP 514; seçilen log taşıması doğrulanır |
| FortiGate loopback veya ilgili tünel IP’leri | SFTP | TCP 22 |
| Yönetim jump sunucusu / FortiManager | Yönetim loopback’leri | Kaynağa ve hizmete göre sınırlı erişim |
| Misafir, IoT veya voice ağları | Kurumsal uygulamalar / diğer iller | Örnekte izin yok |
Yanıt paketleri stateful oturum kapsamında döner; karşı yönlü yeni oturum başlatmak gerekiyorsa ayrı izin gerekir. Tam örgü tünelleri bütün iller arasında kurulsa da örnek politikalar iller arası genel kullanıcı erişimini açmaz. Ankara’dan İzmir’e yeni bir uygulama hizmeti açılacaksa Ankara çıkışında ve İzmir girişinde yalnız gerekli kaynak, hedef ve servis eklenir.
Voice VLAN’ı oluşturulmuştur ancak SIP santrali, RTP aralığı, üretici DHCP seçenekleri ve QoS konfigürasyonu pakete dahil değildir. IoT cihazları için NVR, NTP ve yönetim sunucusu kuralları da gerçek envantere göre eklenir. Misafir SSID’de istemci izolasyonu AP üzerinde etkinleştirilir. GUEST ağından local-in ICMP erişimini de engellemek gerekiyorsa bunun için özel local-in kuralı eklenir.
Bu kurallar bağlantı ve segmentasyon temelidir. Üretim güvenliği için IPS, application control, antivirus, web/DNS filtering ve uygun SSL inspection profilleri FortiManager policy package’larına eklenir. Profil seçimi lisans, performans ve kurum politikasına bağlı olduğu için dosyalarda rastgele hazır profil adları kullanılmamıştır. Sertifika dağıtımı tamamlanmadan deep inspection tüm kullanıcılara açılmaz.
11. Security Fabric’i IPsec üzerinden oluşturmak
İstanbul FortiGate Fabric root olur. Diğer beş cihaz 10.255.0.1 loopback adresine upstream olarak bağlanır. Loopback kullanımı WAN adres değişiminden bağımsız bir yönetim kimliği sağlar; o adrese giden overlay route’un ve dönüş route’unun çalışması gerekir.
Ankara için örnek:
config system csf
    set status enable
    set group-name "TR-6-IL-FABRIC"
    set configuration-sync local
    set upstream "10.255.0.1"
    set source-ip 10.255.0.2
    set upstream-interface-select-method sdwan
end
configuration-sync local ile bu örnekte FortiAnalyzer ve merkezi yönetim ayarlarını her cihazda açıkça yönetiyorum. Bu seçimin amacı FortiManager şablonlarının sahipliğini belirgin tutmak; Fabric’in bütün VLAN ve firewall politikalarını otomatik çoğaltacağı varsayımını önlemek. upstream ve kaynak IP seçimi CLI referansında tanımlanmıştır. FortiOS Security Fabric CLI
İstanbul loopback ve ilgili IPsec arayüzlerinde Fabric erişimi açılır. Paket, üye loopback IP’lerinden root loopback’e TCP 8013 için policy içerir. Loopback’e erişimde gelen arayüz, loopback yönündeki firewall policy ve local-in davranışı birlikte kontrol edilir. Yalnız normal transit policy’ye bakmak cihazın kendi servislerinin erişimini açıklamaz.
Root üzerinde Security Fabric topolojisine gelen katılım talepleri gerçek seri numarası ve envanterle eşleştirilir, ardından yetkilendirilir. Yetkilendirme yapılmadan aynı group-name girmenin güven ilişkisini tamamladığı varsayılmaz. FortiAnalyzer logging ön koşulları, hesap/lisans gereksinimleri ve üyelik uyumluluğu seçilen sürümde doğrulanır. CLI logging ayarından sonra FortiAnalyzer üzerinde de ilgili cihaz kabul edilir. Fortinet Security Fabric over IPsec VPN
Fabric’e katılan FortiGate’in FortiManager’a otomatik olarak kayıtlı ve yönetilebilir olduğu varsayılmaz. Fabric yetkilendirmesi ile FortiManager cihaz kabulü ayrı işlemlerdir.
12. FortiManager üzerinde cihazları yönetmek
İlk bağlantı ve ADOM
FortiManager için 7.4 ailesiyle uyumlu bir normal mod ADOM oluşturuyorum. Örneğin TR-6-IL adı kullanılabilir. FortiManager kapasite/lisansı altı yönetilen cihazı ve planlanan HA/VDOM sayısını karşılamalıdır.
İlk yönetim bağlantısı cihaz konsolu veya mevcut yetkili yönetim yolu üzerinden kurulur:
config system central-management
    set type fortimanager
    set fmg "10.10.99.10"
    set fmg-source-ip 10.255.0.2
    set interface-select-method sdwan
end
FortiManager Device Manager bölümünde cihazın seri numarası doğrulanıp kabul edilir ve ilgili ADOM’a alınır. FortiGate’in başlattığı FGFM bağlantısı için TCP 541 erişimi, kaynak loopback ve geri dönüş routing’i test edilir. FortiManager’ın kullandığı yönetim adresinin WAN yerine ilgili özel/loopback adres olduğunu kontrol ederim. FortiOS Central Management CLI
Bootstrap ayarları kritik bir istisnadır: fmg, fmg-source-ip, type gibi central-management alanları FortiManager database script veya CLI template üzerinden değiştirilemeyen alanlar arasındadır. Bu nedenle bağlantı kurma komutlarını, normal provisioning template’in parçasıymış gibi dağıtmıyorum; konsol/cihaz üzerinde veya desteklenen onboarding yöntemiyle uyguluyorum. Paket .conf dosyalarının sonundaki bu blok ilk kurulum içindir. FortiManager CLI Templates
Ortak şablonlar ve cihaz değişkenleri
Cihazları il gruplarına ayırıp her cihazın hostname, lokasyon okteti, WAN IP/gateway, loopback ve peer listesini envantere kaydediyorum. Paketteki fmg-meta-ornek.json bunun kavramsal örneğidir; doğrudan FortiManager import dosyası değildir. Gerçek metadata alan adları ve import şeması kullanılan FortiManager sürümüne göre düzenlenir.
Ortak VLAN ve IPsec düzeni CLI/provisioning template’lerle, uygulama erişim kuralları policy package’larla yönetilir. Normalized interface eşlemeleri ve cihazlara özel dynamic mapping’ler gerçek port/bölge adlarıyla tamamlanır. Şehir başına peer listesi farklı olduğu için tam örgü overlay’in üye ID’leri ve hedef bölgeleri cihaz bazında üretilmelidir.
İstanbul’a merkez servisleri için ayrı, diğer illere ortak mantıkta ama cihaz eşlemeleri farklı şube paketleri atanabilir. Bütün cihaz dosyasını sürekli bir CLI template gibi uygulamak yerine değişiklik alanlarını ayırırım: device settings, provisioning templates ve policy package sahipliği belli olur. Aynı firewall policy’yi hem bir CLI script’in hem policy package’ın yönetmesine izin vermem. FortiManager template validation ve preview işlevleri uygulanacak sonucu kontrol etmeye yardımcı olur. FortiManager CLI Templates, FortiManager Template Validation
Değişiklik ve revizyon akışı
Önce cihazdan mevcut konfigürasyon alınır ve FortiManager veritabanı ile cihaz durumu eşleştirilir. Bir policy veya template değişikliği için install preview incelenir; yanlış VLAN gateway, peer adresi, NAT veya yönetim kaybı yaratabilecek silmeler kontrol edilir. Pilot Ankara’da değişiklik yüklenir, erişim doğrulanır ve sonra diğer illere dağıtılır.
Yerel cihazda acil bir değişiklik yapılmışsa FortiManager’a retrieve/import süreci işletilir; aksi halde sonraki install yerel değişikliği üzerine yazabilir. Device revision, policy package/ADOM revision ve gerçek cihazdan alınan config dosyası farklı geri dönüş araçlarıdır. Hangisinin hangi tarihte alındığı değişiklik kaydıyla birlikte tutulur.
FortiManager’daki Auto-backup özelliği normal yönetim modunda kullanılan her iş akışının genel adı değildir; dokümanda backup mode’a özgü olduğu belirtilir. Bu makalede normal ADOM ile merkezi yönetim kullanıyorum. Dolayısıyla cihaz dosyası yedeklerini ayrıca SFTP’ye gönderiyor, FortiManager revizyonlarını ve sistem yedeğini ek katman olarak tutuyorum. FortiManager Auto-backup
13. FortiGate cihazların otomatik yedeklenmesi
Yedekleme için cihazların kendi konfigürasyonlarını şifreli SFTP aktarımıyla İstanbul’daki sunucuya göndermesini planlıyorum. Dosyanın kendisi de ayrı bir backup password ile şifreleniyor. Böylece taşıma şifrelemesi ve depolanan konfigürasyonun şifrelemesi iki ayrı katman oluyor.
Her cihaz ayrı bir SFTP hesabı ve ayrı bir dosya şifreleme parolası kullanır. İstanbul fgb_ist, Ankara fgb_ank gibi hesaplara sahiptir. SFTP sunucusunda her kullanıcı chroot alanıyla kendi /upload dizinine sınırlandırılır. Gerçek şifreler makalede, Git deposunda veya herkese açık örnek dosyada yer almaz.
Fabric root üzerinde hedef cihazlı otomasyon
Fabric içindeki automation stitch’ler root üzerinde oluşturulur. Bu nedenle aynı yerel stitch’i beş downstream cihazın her birinde bağımsız oluşturmayı bu makalenin yöntemi olarak kullanmıyorum. Root üzerinde her cihaz için trigger, action, destination ve stitch hazırlıyorum. Destination seri numarası eylemin hangi FortiGate üzerinde çalışacağını belirler. FortiOS Automation Stitches, Fortinet Automation Destination Davranışı
Zamanlama İstanbul için 02:00, Ankara için 02:05, İzmir için 02:10, Bursa için 02:15, Antalya için 02:20 ve Adana için 02:25’tir. Böylece aynı saniyede altı yükleme başlatılmaz. Cihaz saat dilimi ve NTP durumu doğrulanır. Root kaybolduğunda hedefli Fabric otomasyonunun çalışması garanti edilmez; merkezi zamanlama bağımlılığı izleme ve DR planına dahil edilir.
Ankara hedefinin örnek komutları:
config system automation-trigger
    edit "DAILY-ANK"
        set trigger-type scheduled
        set trigger-frequency daily
        set trigger-hour 2
        set trigger-minute 5
    next
end

config system automation-action
    edit "SFTP-ANK"
        set action-type cli-script
        set accprofile "super_admin"
        set script "execute backup config sftp /upload/FGT-ANK_%%date%%.conf 10.10.99.30:22 fgb_ank REPLACE_SFTP_ANK REPLACE_ENC_ANK"
    next
end

config system automation-destination
    edit "DEST-ANK"
        set destination "REPLACE_SERIAL_ANK"
    next
end

config system automation-stitch
    edit "BACKUP-ANK"
        set status disable
        set trigger "DAILY-ANK"
        set destination "DEST-ANK"
        config actions
            edit 1
                set action "SFTP-ANK"
                set required enable
            next
        end
    next
end
Şablonda stitch başlangıçta kapalıdır. Gerçek seri numarası, SFTP parolası ve ayrı şifreleme parolası girildikten, manuel şifreli aktarım başarılı olduktan sonra etkinleştirilir. super_admin örnekte tam konfigürasyon yedeğini alacak eylem profilidir; yüksek yetkili bir seçimdir. Kurumun izin modeli ve seçilen sürümde gereken backup yetkileri test edilerek desteklenen daha dar profil varsa kullanılmalıdır. Root yönetimine erişen kişiler action içindeki sırların da erişim sınırındadır.
Günlük dosya örneği FGT-ANK_2026-10-08.conf olur. Aynı cihaz aynı gün yeniden çalıştırılırsa aynı dosya üzerine yazılabilir. Gün içinde çoklu revizyon isteniyorsa zaman değişkeni ve sunucunun kabul ettiği filename formatı pilotta denenir veya sunucu tarafı sürümleme kullanılır. %%date%% automation değişkenidir; elle execute backup komutuna yazılması tarih üretmez. Fortinet Tarihli Yedekleme Teknik Notu
execute backup config non-default konfigürasyonu alır; full-config varsayılan değerleri de kapsar. Son parametre yedek içeriğini koruyan paroladır, SFTP hesabının parolasıyla aynı işlevi görmez. Restore edilecek asıl yedek, parolaları maskeleyen obfuscated export ile karıştırılmaz. FortiOS Backup ve Reset Rehberi, FortiOS Execute Backup CLI
Local-out kaynak IP ve izinler
FortiGate’in kendi oluşturduğu SFTP aktarımı sıradan kullanıcı trafiği değildir. Kaynak adresi seçilen tünel arayüz IP’si olabilir. Pakette İstanbul’a gelen yedekleme policy’leri her peer’in loopback ve İstanbul’a bağlanan dört tünel IP’sini kabul eder. Tünel IP’lerinin karşı yön route’ları da tanımlıdır. Phase 2 selector ve SFTP host firewall bu kaynakları kapsamalıdır.
Gerçek kaynak adres paket yakalamayla doğrulanır; bir VLAN kullanıcısının aynı sunucuya bağlanabilmesi cihaz local-out backup’ının çalıştığını kanıtlamaz. Multi-VDOM ortamında global backup, management VDOM ve kaynak arayüz seçimi ayrıca ele alınır; paket tek VDOM içindir. Fortinet Otomatik SFTP Yedekleme Rehberi
14. Yedeğin gerçekten geldiğini denetleyen otomasyon
Bir stitch’in çalıştırılması ile kullanılabilir yedeğin oluşması farklı sonuçlardır. Bu yüzden SFTP sunucusunda backup_watch.py adlı bağımsız bir kontrol aracı hazırlıyorum. Araç altı cihaz için en son dosyayı arar, yaşını ve boyutunu kontrol eder, SHA-256 hesaplar ve okuma sırasında dosyanın değişip değişmediğini kaydeder.
python3 backup_watch.py --root /srv/fgbackup --max-age-hours 30 --min-bytes 1024Dosya yoksa, 30 saatten eskiyse, beklenen minimum boyuttan küçükse veya güvenli dizin kontrolleri başarısızsa araç exit code 2 döndürür. Başarıda 0 döndürür. JSON çıktısı izleme sistemine alınır; başarısızlık alarm olarak işlenir. Bu script dosya silmez ve bildirim göndermez; kurumun mevcut izleme sistemi çıkış koduna göre bildirim üretir.
SHA-256 kontrolü dosyanın kimliğini kaydetmeye yardımcı olur. Şifreli dosyanın açıldığını veya bir FortiGate üzerinde restore edilebildiğini doğrulamaz. Ayrıca hash manifesti aynı yazılabilir alanda tutuluyorsa tek başına saldırgan değişikliklerine karşı güvence değildir. Korunan ikinci kopya ve düzenli restore provası gerekir.
SFTP hesabının kendi upload klasöründe yazma yetkisi eski dosyaları da değiştirebilmesi anlamına gelebilir. Bu alan tek başına değiştirilemez arşiv kabul edilmez. Ayrı bir servis, gelen dosyaları farklı yetkili ve korumalı depolamaya kopyalar. Önerilen saklama düzeni 30 günlük, 12 haftalık ve 12 aylık kopyadır; kapasite ve kurum politikasına göre ayarlanır. Saklama politikası sunucu yedekleme yazılımında korumalı sürümleme ile yönetilir. Sunucu tarafındaki kurulum ve izleme adımları otomasyon/sftp-kurulum.md içinde bulunur.
15. FortiManager’ın kendi sistem yedeği
FortiGate dosyaları tek başına FortiManager’ın policy package, ADOM ve yönetim veritabanını geri getirmez. FortiManager’ın kendisi de günlük şifreli sistem yedeği üretmelidir. Fortinet bunu GUI’de Backup System içindeki Schedule Backup sekmesinden veya config system backup all-settings üzerinden yapılandırmayı destekler. FortiManager Sistem Yedeği
Paketteki FMG-scheduled-backup.conf, ayrı fmg_backup hesabıyla günlük 03:00 SFTP yedeği için şablondur. Buradaki passwd aktarım hesabının parolası, crptpasswd yedek şifreleme parolasıdır. Sunucu adresi, dizin ve saat alanları gerçek ortama uyarlanır. FortiManager yedek görev geçmişi ve sunucudaki dosyalar ayrıca izlenir; altı FortiGate dosyasını denetleyen script FortiManager’ın değişebilen dosya adını varsaymaz.
FortiManager yönetim arayüzünün route’u, kaynak IP’si ve SFTP sunucusuna erişimi bağımsız doğrulanır. Hem cihaz hem FortiManager yedeklerinin aynı fiziksel sunucuda bulunması ortak arıza riskidir; şifreli kopyalar ikinci lokasyonda tutulur. Her firmware upgrade öncesi ayrıca yedek alınır ve sürüm bilgisi kaydedilir.
16. Kabul ve kesinti testleri
| Test | Beklenen sonuç | Kanıt |
|---|---|---|
| Her VLAN’da adres alma | Doğru /24 ağ ve .1 gateway | İstemci IP/DHCP kaydı |
| Dört WAN kombinasyonu | Her yol iki uçta kurulabilir | IKE/IPsec durum ve paket yakalama |
| Ankara kullanıcısı ERP HTTPS | İzinli bağlantı başarılı | İki uç policy log’u |
| Misafirden ERP/diğer iller | Erişim engellenir | Deny/implicit deny log’u |
| Voice/IoT genel kurumsal erişim | İzin olmadığı için engellenir | Policy sonucu |
| İstanbul WAN1 kesintisi | İstanbul WAN2 üzerinden uygun overlay | SD-WAN seçilen üye ve uygulama testi |
| İstanbul WAN1 + Ankara WAN2 kesintisi | İstanbul WAN2 ↔ Ankara WAN1 kullanılabilir | Çapraz yol testi |
| Bir yolun gecikmesi/kaybı | SLA dışı yolun tercihi değişir | SLA ölçümü ve service4 çıktısı |
| Bütün hedef tünelleri kesik | Kurumsal trafik internete sızmaz | Blackhole route ve WAN capture |
| İstanbul tamamen kesik | Diğer illerin izinli doğrudan bağlantıları ve internet çalışır | Yerel internet ve peer uygulama testi |
| Fabric root kaybı | Yönetim/otomasyon bağımlılığı görünür olur | İzleme alarmı ve eksik yedek alarmı |
| Her cihazdan manuel şifreli backup | Doğru hesabın upload dizininde dosya | Sunucu dosyası ve cihaz log’u |
| Tarihli stitch testi | Cihaz adı ve gerçek tarih dosyada görünür | Automation geçmişi ve SFTP dosyası |
| Eski/eksik yedek | Kontrol aracı hata döndürür | JSON ve exit code 2 |
| Restore provası | Konfigürasyon ve gerekli sırlar geri döner | Ayrı lab cihazı doğrulaması |
Kabul sırasında yalnız ping’e bakılmaz. ERP HTTPS, DNS, gerçek uygulama oturumu, dönüş trafiği, path MTU ve gerekiyorsa telefon görüşmesi birlikte test edilir. IPsec overhead nedeniyle MTU/MSS ihtiyacı gerçek underlay’e göre ölçülür; her ortam için tek sabit MSS değeri varsayılmaz. Kesinti anında kaç paket kaybolduğu ve uygulamanın toparlanma süresi kaydedilir.
17. Sorun giderme komutları
get system status
get router info routing-table all
get vpn ipsec tunnel summary
diagnose vpn tunnel list
diagnose sys sdwan health-check
diagnose sys sdwan service4
diagnose sniffer packet any 'host 10.10.99.30 and port 22' 4 20 l
IPsec kurulmuyorsa iki uç IKE sürümü, proposal, PSK, WAN gateway ve UDP 500/4500 geçişi karşılaştırılır. Tünel açık ama uygulama çalışmıyorsa route, dönüş route’u, firewall policy, NAT ve selector kontrol edilir. SLA başarısızsa kaynak loopback IP, karşı loopback ping erişimi, loopback policy/local-in ve üyelerin gerçek yolunu incelerim.
FortiManager disconnected olduğunda Fabric topolojisinin görünmesine bakıp bağlantının sağlıklı olduğunu varsaymam; TCP 541, fmg-source-ip, cihaz yetkilendirmesi ve yönetim IP’si ayrı doğrulanır. SFTP başarısız olduğunda da chroot içindeki /upload yolunu, dosya izinlerini, kaynak IP’yi ve şifreleme parametresini kontrol ederim.
18. Geri dönüş ve felaket kurtarma
Bir değişiklikten önce mevcut cihaz yedeği, FortiManager revizyonu ve install preview birlikte saklanır. Konfigürasyon hatasıyla erişim kaybolursa konsol/OOB üzerinden önce yönetim yolu düzeltilir. Tüm konfigürasyon restore’u cihazı yeniden başlatabileceği için bakım penceresinde uygulanır. Yedeğin kaynak cihaz modeli ve firmware’i, hedef restore ortamıyla uyumlu olmalıdır; farklı modelde interface adları ve özellikler ayrıca dönüştürülür.
Yedekleme için örnek RPO hedefi 24 saattir; her başarılı değişiklik sonrası ek yedekle bu süre küçültülebilir. RTO hedefi kurumun cihaz temini, konsol erişimi ve restore provasına göre belirlenir; sadece günlük backup olması bir RTO taahhüdü oluşturmaz. Şifreleme parolası, cihaz envanteri, sürüm/build bilgisi ve acil erişim talimatları ağdan bağımsız bir sır kasasında tutulur.
19. Paket içeriği ve kullanım
| Dosya veya klasör | Amaç |
|---|---|
| makale.md | Web sitesine uyarlanabilir makale kaynağı |
| makale.html | Tarayıcıda okunabilir ve yazdırılabilir makale |
| gorseller/ | Üç topoloji görselinin PNG ve SVG sürümleri |
| configs/FGT-IST.conf … FGT-ADA.conf | Altı lokasyonun ayrı komut şablonları |
| configs/tunnel-matrisi.csv | 60 bağlantının WAN, tünel IP ve PSK eşleşmesi |
| configs/lokasyon-vlan-plani.csv | 42 VLAN ağının adres planı |
| configs/ROOT-IST-backup-stitches.conf | Root üzerinde altı seri numarasını hedefleyen günlük backup otomasyonları |
| configs/FMG-scheduled-backup.conf | FortiManager sistem yedeği şablonu |
| configs/fmg-meta-ornek.json | FortiManager metadata tasarımı için kavramsal envanter |
| otomasyon/sftp-kurulum.md | Hesap, chroot, izleme ve saklama rehberi |
| otomasyon/backup_watch.py | Gelen yedekleri tazelik, boyut ve SHA-256 ile denetleyen araç |
Bu tasarımda ağ bağlantısı IPsec ve SD-WAN ile, güvenlik görünürlüğü Security Fabric ile, merkezi değişiklik yönetimi FortiManager ile ve geri dönüş hazırlığı şifreli yedekleme ile tamamlanır. Üretime geçişin ölçütü bütün cihazların aynı ekranda görünmesi değil; izinli uygulamaların çalışması, izinsiz erişimin engellenmesi, hat kesintilerinin ölçülmesi ve yedekten geri dönüşün denenmesidir.
Fortinet kaynakları
Aşağıdaki kaynaklar ürün davranışı ve komut sözdizimi için kullanılmıştır. Referansların patch sürümleri farklı olabilir; uygulanacak cihazın kendi build’ine ait CLI ve administration guide ile son karşılaştırma yapılmalıdır. Kaynak kontrol tarihi: 8 Ekim 2026.
- IPsec overlay mimarisi
- Security Fabric over IPsec VPN
- IPsec ile SD-WAN kurulumu
- Birden çok lokasyonda yedekli site-to-site SD-WAN
- SD-WAN Lowest Cost SLA davranışı
- FortiOS SD-WAN CLI
- FortiOS Phase 1 CLI
- FortiOS Security Fabric CLI
- FortiOS arayüz erişim seçenekleri
- FortiOS central-management CLI
- FortiManager CLI templates
- Template preview ve validation
- FortiManager Auto-backup ve backup mode ayrımı
- FortiOS Automation Stitches
- Automation destination ve cihaz hedefleme
- FortiGate otomatik SFTP yedekleme
- Tarih değişkenleri ve otomatik yedekleme
- Backup ve restore yöntemleri
- execute backup CLI
- FortiManager sistem ve zamanlanmış yedekleri
Config ve otomasyon dosyalarını indir
İlgili Fortinet makalelerim
- FortiGate IPsec VPN sorunlarını giderirken nereden başlamalı?
- FortiGate güvenlik duvarı kurallarında doğru tasarım
- FortiAnalyzer ile loglardan anlamlı güvenlik olayları üretmek