İçindekiler · 8 bölüm
Ortalama okuma süresi: 5 dakika
Bir kullanıcının bilgisayarına destek verirken Domain Admin hesabıyla oturum açmak, küçük bir sorunu çözmek için kurumun en güçlü anahtarını riskli bir cihaza taşımak anlamına gelebilir. Tier yapısı, bu yönetim alışkanlığını değiştirmeyi amaçlar.
Bu rehberde Active Directory Domain Services (AD DS) ortamını örnek alarak katmanları ve günlük yönetimde karşılıklarını inceleyelim.
Tier yapısı nedir?
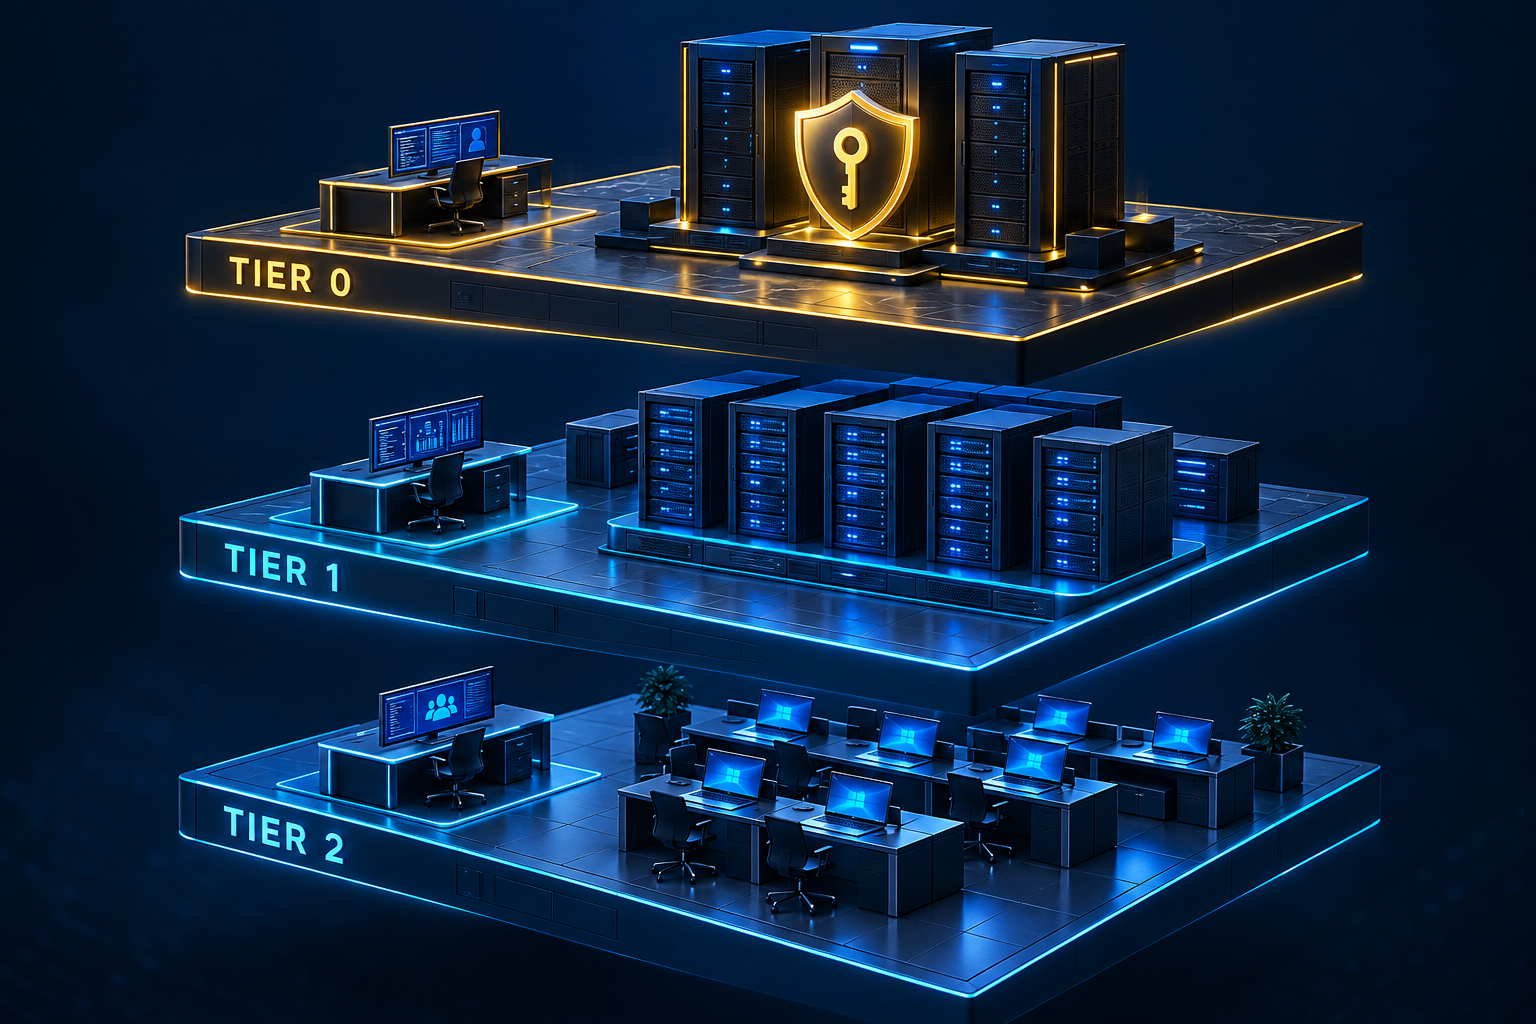
Tier modeli, ayrıcalıklı hesapları, yönetim cihazlarını ve yönetilen sistemleri kontrol yetkisine göre ayırır. Temel hedef, düşük güvenli bir cihazın ele geçirilmesinin kimlik altyapısının yönetimine dönüşmesini zorlaştırmaktır. Ayrı OU veya VLAN oluşturmak tek başına bu modeli kurmaz.
| Katman | Kapsam | Örnek |
|---|---|---|
| Tier 0 | Kimlik ve yetki altyapısı | Domain Controller, AD CS, AD FS, Entra Connect ve bunları kontrol eden yönetim bileşenleri |
| Tier 1 | Kurumsal sunucu ve uygulama yönetimi | Tier 0 üzerinde kontrolü olmayan dosya, SQL ve uygulama sunucuları |
| Tier 2 | Kullanıcı cihazı ve destek yönetimi | İstemciler, masaüstü destek ve sınırlı helpdesk rolleri |
Her katmanın yönetimi kendi güvenilir ayrıcalıklı yönetim iş istasyonundan (PAW) başlamalıdır. Tier 0 hesabı kullanıcı bilgisayarına veya sıradan uygulama sunucusuna girilmez; aynı kimlik bilgileri katmanlar arasında paylaşılmaz. Microsoft AD DS Tier modeli
Tier 0 neden yalnızca Domain Controller değildir?
Bir DC’nin sanal diskini okuyabilen, yedeğini geri yükleyebilen veya işletim sistemini yönetebilen yetkiler de kimlik altyapısını etkileyebilir. Bu nedenle hypervisor, depolama ve yedekleme erişimleri birlikte değerlendirilmelidir. Bir sunucunun adında “backup” yazması sınıflandırma için yeterli değildir; gerçek erişim kapsamı önemlidir. Sanal DC’leri barındıran altyapının ayrılması veya uygun korumalarla yönetim yetkilerinin sınırlandırılması tasarımın parçasıdır. Domain Controller güvenliği
Örnek: Aynı çalışan, farklı yönetim hesapları
Aşağıdaki isimler kurgusal bir tasarımı gösterir; hesap oluşturmak otomatik olarak doğru yetki sağlamaz.
Helpdesk görevi için DC yöneticiliği gerekmez. Bir hesabın Domain Admins üyesi olmaması da tek başına güvenli olduğunu göstermez: Tier 0 sistemini yönetebilen başka bir yetki aynı derecede hassas olabilir. Hesapların kapsamı, grup üyelikleri ve dolaylı erişim yolları incelenmelidir. Böylece ele geçirilen istemciden daha güçlü kimlik bilgilerine ulaşma fırsatı azaltılır. Microsoft: Yatay hareketin önlenmesi
GPO ile hangi kontroller uygulanır?
Yönetim hesaplarını tanımlayan güvenlik grupları ve bilgisayar kapsamına bağlı GPO’lar birlikte tasarlanır. Oturum türleri ayrı ayrı ele alınır: yerel giriş, RDP, ağ erişimi, servis ve zamanlanmış görev aynı şey değildir.
Örneğin Deny log on through Remote Desktop Services, belirtilen kimliklerin RDP oturumu açmasını engeller. İlgili yol Computer Configuration → Windows Settings → Security Settings → Local Policies → User Rights Assignment bölümüdür. Deny hakkı, karşılık gelen Allow hakkına üstün gelir. İç içe grup üyeliklerini gözden kaçırmak yöneticileri kilitleyebilir. GPO’yu önce pilot bilgisayarlarda doğrulayın; kurtarma erişimini ve geri dönüş planını hazır tutun. RDP oturum reddetme ilkesi
Windows LAPS nerede yardımcı olur?
Windows LAPS, cihazların yerel yönetici parolalarını otomatik yönetip yedekleyebilir. Ortak yerel yönetici parolasının yayılma riskini azaltmaya yardımcı olur; ancak Tier hesabı ayrımı veya PAW yerine geçmez. Parolayı kimlerin okuyabildiği de en az parola dönüşümü kadar önemlidir. Windows LAPS genel bakış
Hibrit ortamda güncel yaklaşım
Microsoft’un Enterprise Access Model yaklaşımı, şirket içi AD katmanlarını daha geniş bir erişim mimarisine bağlar. Tier 0 kimlik kontrol düzlemine genişler; Tier 1 yönetim ve veri/iş yükü düzlemlerine, Tier 2 kullanıcı ve uygulama erişim yollarına ayrılır. Entra ID, bulut yönetimi ve API erişimleri olan bir kurumda yalnızca üç OU çizmek tüm ayrıcalıklı erişimi kapsamaz. Enterprise Access Model
Başlangıç için kontrol listesi
- Kimlik sistemlerini ve onları kontrol edebilen bağımlılıkları envantere alın.
- Her yönetim görevi için gerekli hesabı, cihazı ve erişim yolunu yazın.
- Günlük kullanım ile ayrıcalıklı yönetimi ayırın.
- Pilot ortamda izin verilen ve reddedilen işlemleri test edin.
- Destek, bakım ve kurtarma senaryolarını birlikte doğrulayın.
- Yeni yetkiler ve sistemler eklendikçe sınırları yeniden inceleyin.
İyi bir Tier tasarımı yalnızca düzenli görünen bir AD ağacı değildir. Yönetim işini yaparken hangi kimliği nerede kullandığınızı açık ve denetlenebilir hâle getirir. Bilgi paylaştıkça çoğalır.
Domain Controller makalesini okuyun → · Tüm teknik makaleler →
Bu bölümdeki kurum isimleri, senaryolar ve beklenen sonuçlar örnek amaçlıdır. Uygulama adımları kullanılan ürünün sürümüne ve ortamın tasarımına göre doğrulanmalıdır.
Uygulama senaryosu: Tier 0 erişimini gerçekten ayırmak
Atlas ortamında bir admin aynı laptop ile mail okuyor, uygulama server’larına bağlanıyor ve Domain Controller yönetiyor. Ayrı admin hesapları olsa bile ortak oturum ve cihaz kullanımı credential riskini ortadan kaldırmıyor.
- Önce ayrıcalıklı hesaplar, servis hesapları ve yönetim yolları çıkarılır. AD üzerinde dolaylı kontrol sağlayabilen backup, virtualization ve PKI sistemleri de değerlendirmeye alınır.
- Tier 0 hesabının düşük güven seviyesindeki cihazlarda kullanılacağı yollar kapatılır. Günlük internet ve mail işlemleri standart hesapla sürdürülür.
- PAW veya ayrılmış yönetim ortamı için erişim, patch ve application kontrolü tanımlanır.
- Logon restriction GPO’ları küçük bir pilot OU üzerinde denenir. Servis hesapları ve acil erişim gereksinimleri incelenmeden geniş deny kuralları uygulanmaz.
Başarı nasıl doğrulanır?
- Tier 0 hesabı standart workstation üzerinde oturum açamıyor mu?
- Yetkili yönetim cihazından beklenen yönetim işlemi çalışıyor mu?
- RDP, scheduled task ve servis kullanımları ayrı ayrı incelendi mi?
- Acil erişim hesabı kontrollü, kayıtlı ve düzenli test edilen bir süreçte mi?
Tier modelini yalnızca üç OU oluşturmak olarak düşünmemek gerekir. Microsoft’un Enterprise Access Model yaklaşımı cloud, identity ve farklı yönetim katmanlarını daha geniş kapsamda ele alır; klasik AD tiering tasarımı bu kapsamla birlikte değerlendirilmelidir.
Kaynak: Microsoft Enterprise Access Model.
Sayaç 3 Ekim 2026’da başladı. Aynı tarayıcıdan 24 saat içindeki tekrar ziyaretler bir kez sayılır.