İçindekiler · 10 bölüm
Ortalama okuma süresi: 6 dakika
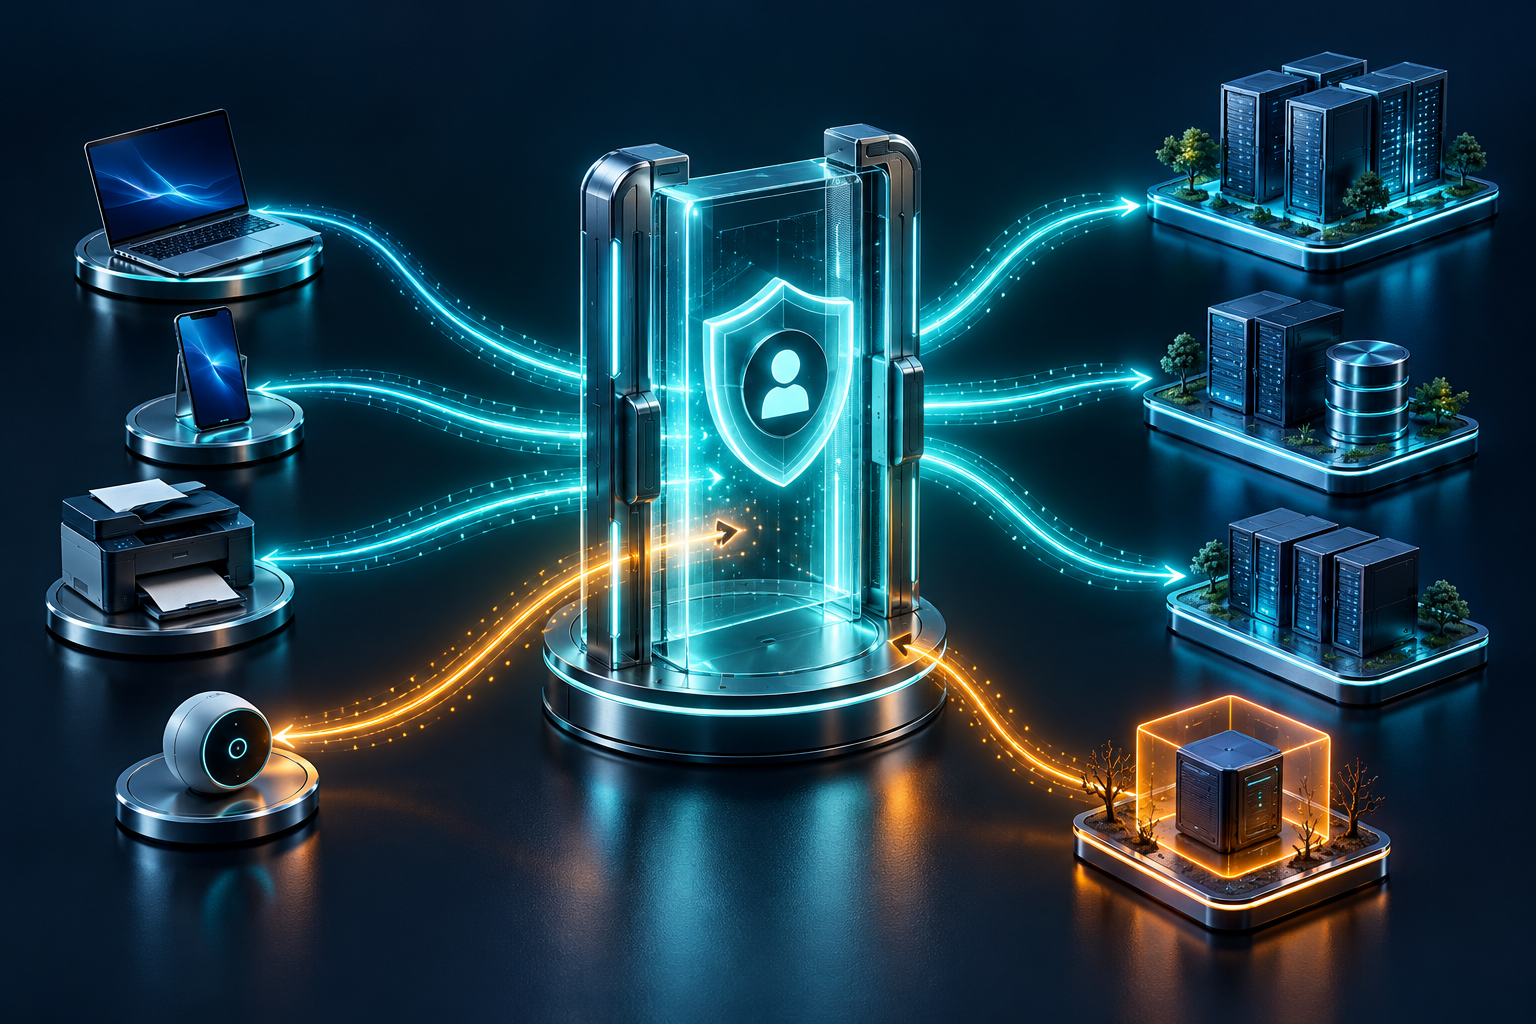
Ofisteki boş bir ağ prizine takılan cihazın, otomatik olarak kurumun bütün kaynaklarına erişmesini ister miyiz? Peki ağa bağlanan cihaz kurumsal bilgisayar mı, misafir telefonu mu, yoksa tanımadığımız bir cihaz mı? Network Access Control, yani NAC, bu soruları erişim politikalarının parçası hâline getirir.
1. NAC nedir?
NAC, kullanıcı ve cihazların ağa kabulünü ve erişim düzeyini politikalarla yöneten bir yaklaşımdır. Kimlik, cihaz türü ve güvenlik durumu gibi bilgiler değerlendirilebilir. Yaygın yetenekler; cihaz profilleme, misafir erişimi, güvenlik uygunluğu kontrolü ve diğer güvenlik araçlarıyla entegrasyondur. Cisco: NAC rehberi.
2. Ağda nasıl çalışır?
802.1X senaryosunda üç temel rol bulunur: uç cihazdaki supplicant, bağlantıyı denetleyen switch veya kablosuz erişim altyapısı ve kimliği değerlendiren sunucu. Switch, kimlik bilgisini genellikle RADIUS üzerinden sunucuya iletir; dönen yetkilendirme sonucunu desteklediği mekanizmalarla uygular. HPE Aruba Networking: erişim uygulama rehberi.
NAC çoğu tasarımda karar ve yönetim noktasıdır. Trafiğe erişim sınırını switch, kablosuz kontrolcü veya entegre güvenlik cihazı uygular. NAC sunucusunun bütün kullanıcı trafiğini üzerinden geçirmesi gerekmez.
3. 802.1X, EAP-TLS ve MAB
802.1X, port tabanlı ağ erişim kontrolü için kullanılır. EAP-TLS gibi sertifika temelli bir yöntemle cihaz veya kullanıcı kimliği doğrulanabilir. Yöntem seçimi; uç cihaz desteği, sertifika yaşam döngüsü ve kurumun kimlik altyapısına göre planlanır.
802.1X desteklemeyen yazıcı ve benzeri cihazlarda MAC Authentication Bypass (MAB) kullanılabilir. MAB, cihazın MAC adresini değerlendirir; ancak MAC adresi taklit edilebildiği için sertifika temelli kimlik doğrulamayla aynı güvenceyi sağlamaz. Bu cihazların erişimini ihtiyaçlarıyla sınırlamak gerekir. Cisco: MAB ve güvenlik sınırları.
4. Network üzerinde neler yapılabilir?
| Yetenek | Ağdaki karşılığı |
|---|---|
| Kimlik bazlı erişim | Kullanıcı veya cihaz grubuna göre yetki. |
| Dinamik VLAN / rol | Bağlantıya uygun ağ veya rol atama. |
| ACL uygulama | Yalnızca gerekli hedef ve servislere erişim. |
| Misafir erişimi | Kayıt, onay ve süre sınırıyla ayrı erişim. |
| Posture kontrolü | Cihazın tanımlı güvenlik koşullarına uygunluğunu değerlendirme. |
| Karantina | Uygun olmayan cihazın erişimini düzeltme kaynaklarıyla sınırlama. |
| Görünürlük | Hangi cihazın nereden bağlandığını kaydetme. |
VLAN, rol ve ACL gibi sonuçlar ağ cihazının desteğine bağlıdır. Profiling, cihaz türü hakkında bağlam sağlar; tek başına güçlü kimlik kanıtı olarak görülmemelidir. HPE Aruba Networking: politika uygulama seçenekleri.
5. Kullanım alanları
- Kurumsal ofis ve kampüs: çalışan, taşeron ve misafirlerin erişimini ayırmak.
- BYOD: kişisel cihazları tanımlı kayıt ve erişim süreçlerine almak.
- IoT: kamera, yazıcı ve sensörleri sınıflandırıp gerekli kaynaklarla sınırlamak.
- Sağlık ve üretim ağları: özel cihazları görünür kılmak ve kontrollü erişim tasarlamak.
- Denetim ve olay inceleme: bağlantı zamanı, cihaz ve yetkilendirme kayıtlarını incelemek.
NAC’ın BYOD, misafir ve IoT senaryolarındaki işlevleri ürün ve entegrasyon kapsamına göre değişir. Fortinet: NAC kullanım alanları.
Özellikle klinik ve üretim ortamlarında cihazın kesintiye hassasiyeti dikkate alınmalıdır. Kimliği bilinmeyen cihazları hemen topluca engellemek yerine önce envanter ve iş bağımlılıkları çıkarılır.
6. Örnek kurumsal erişim politikası
| Cihaz / kullanıcı | Örnek karar | Erişim sınırı |
|---|---|---|
| Kurumsal bilgisayar, doğrulanmış kimlik, uygun posture | Çalışan rolü | Görev için gerekli kurum uygulamaları. |
| Misafir telefonu | Misafir ağı | İnternet; kurum içi kaynaklara erişim yok. |
| Kayıtlı yazıcı, MAB | Yazıcı rolü | Yazdırma ve gerekli yönetim servisleri. |
| Güvenlik koşulunu karşılamayan bilgisayar | Düzeltme / karantina rolü | Politikada izin verilen güncelleme ve destek kaynakları. |
| Kimliği doğrulanamayan cihaz | Ret veya kayıt ağı | Kurumun kabul politikasına göre. |
Bu tablo öğretici bir tasarım örneğidir. VLAN’ı değiştirmek tek başına bütün izolasyonu tamamlamaz: VLAN’lar arası yönlendirme ve firewall/ACL kuralları da erişimi sınırlandırmalıdır.
7. Bağlı cihazın yetkisi sonradan değişebilir mi?
Desteklenen ortamlarda Change of Authorization (CoA), mevcut oturumun yeniden doğrulanmasını veya yeniden yetkilendirilmesini başlatabilir. Örneğin posture sonucu değiştiğinde yeni politika uygulanabilir. Ağ cihazı desteği ve CoA iletişimi doğrulanmalıdır; bazı işlemler bağlantıyı etkileyebilir. Cisco: CoA mekanizması.
8. NAC ile firewall arasındaki ilişki
NAC, ağa bağlanan kimlik ve cihazı değerlendirerek erişim bağlamı oluşturur. Firewall ise üzerinden geçen trafiği politika ve inceleme mekanizmalarıyla kontrol eder. Entegrasyon varsa kimlik ve cihaz bilgileri paylaşılabilir; birlikte daha ayrıntılı erişim politikaları uygulanabilir. NAC, tek başına bütün ağ güvenliğinin yerini almaz. Cisco: entegrasyon ve güvenlik kapsamı.
9. Devreye almadan önce kontrol edin
- Switch, kablosuz altyapı ve cihazların desteklediği yöntemleri belirleyin.
- Kimlik, sertifika, DNS ve zaman senkronizasyonu bağımlılıklarını doğrulayın.
- Önce görünürlük ve sınırlı pilotla başlayın; doğru ve hatalı bağlantı örneklerini test edin.
- NAC/RADIUS erişilemezse uygulanacak davranışı iş ihtiyacı ve riskle birlikte tanımlayın.
- Telefon, yazıcı, uyku durumundan dönen bilgisayar ve misafir senaryolarını deneyin.
- Geri dönüş planı, destek süreci ve düzenli politika incelemesi hazırlayın.
NAC’ın değeri yalnızca “cihazı engellemek” değildir. Ağa kimin, hangi cihazla ve hangi yetkiyle bağlandığını anlaşılır hâle getirir. İyi tasarım, güvenlik kararıyla günlük işleyişin ihtiyaçlarını birlikte ele alır. Bilgi paylaştıkça çoğalır.
İlgili yazı: Yeni Nesil Güvenlik Duvarı (NGFW) →
Bu bölümdeki kurum isimleri, senaryolar ve beklenen sonuçlar örnek amaçlıdır. Uygulama adımları kullanılan ürünün sürümüne ve ortamın tasarımına göre doğrulanmalıdır.
Uygulama senaryosu: Çalışan, printer ve misafir erişimini ayırmak
Atlas firmasının pilot katında çalışan laptopları, printer ve misafir cihazları aynı switch üzerinde bulunuyor. Amaç her cihazı aynı VLAN’a almak yerine kimliğine ve ihtiyacına uygun erişim vermek.
- Çalışan laptopunda supplicant ve EAP-TLS certificate zinciri doğrulanır. Certificate süresi, güvenilen CA ve cihaz kimliği kontrol edilir.
- 802.1X desteklemeyen printer için MAB ayrı bir policy üzerinden değerlendirilir. MAC adresi taklit edilebildiği için MAB güçlü kimlik doğrulama kabul edilmez; printer yalnızca gerekli print server servislerine erişir.
- Misafir cihazı guest VLAN’a alınır. İnternet erişimi verilirken kurum içi adreslere erişimi engelleyen network policy ayrıca uygulanır.
- Posture koşullarını sağlamayan çalışan cihazı remediation erişimiyle sınırlandırılır. Güncelleme ve destek servisleri erişilebilir kalır.
Pilot doğrulama listesi
- RADIUS isteği doğru cihazdan geliyor mu, doğru policy eşleşiyor mu?
- Switch, kullanılan VLAN assignment ve CoA yöntemini destekliyor mu?
- VLAN değiştiğinde istemci yeni subnet için doğru DHCP adresini alıyor mu?
- Misafir interneti kullanırken iç network’e ulaşamıyor mu?
- NAC veya RADIUS erişilemediğinde kritik cihazların davranışı önceden tanımlanmış mı?
Fail-open ve fail-closed seçimi bütün portlar için aynı yapılmamalıdır. Pilot sırasında yönetim erişimi korunur, rollback hazırlanır ve beklenen erişim ile gerçekleşen erişim karşılaştırılır.
Kaynak: FortiNAC model configuration.
Sayaç 3 Ekim 2026’da başladı. Aynı tarayıcıdan 24 saat içindeki tekrar ziyaretler bir kez sayılır.