Ortalama okuma süresi: 7 dakika
İçindekiler · 5 bölüm
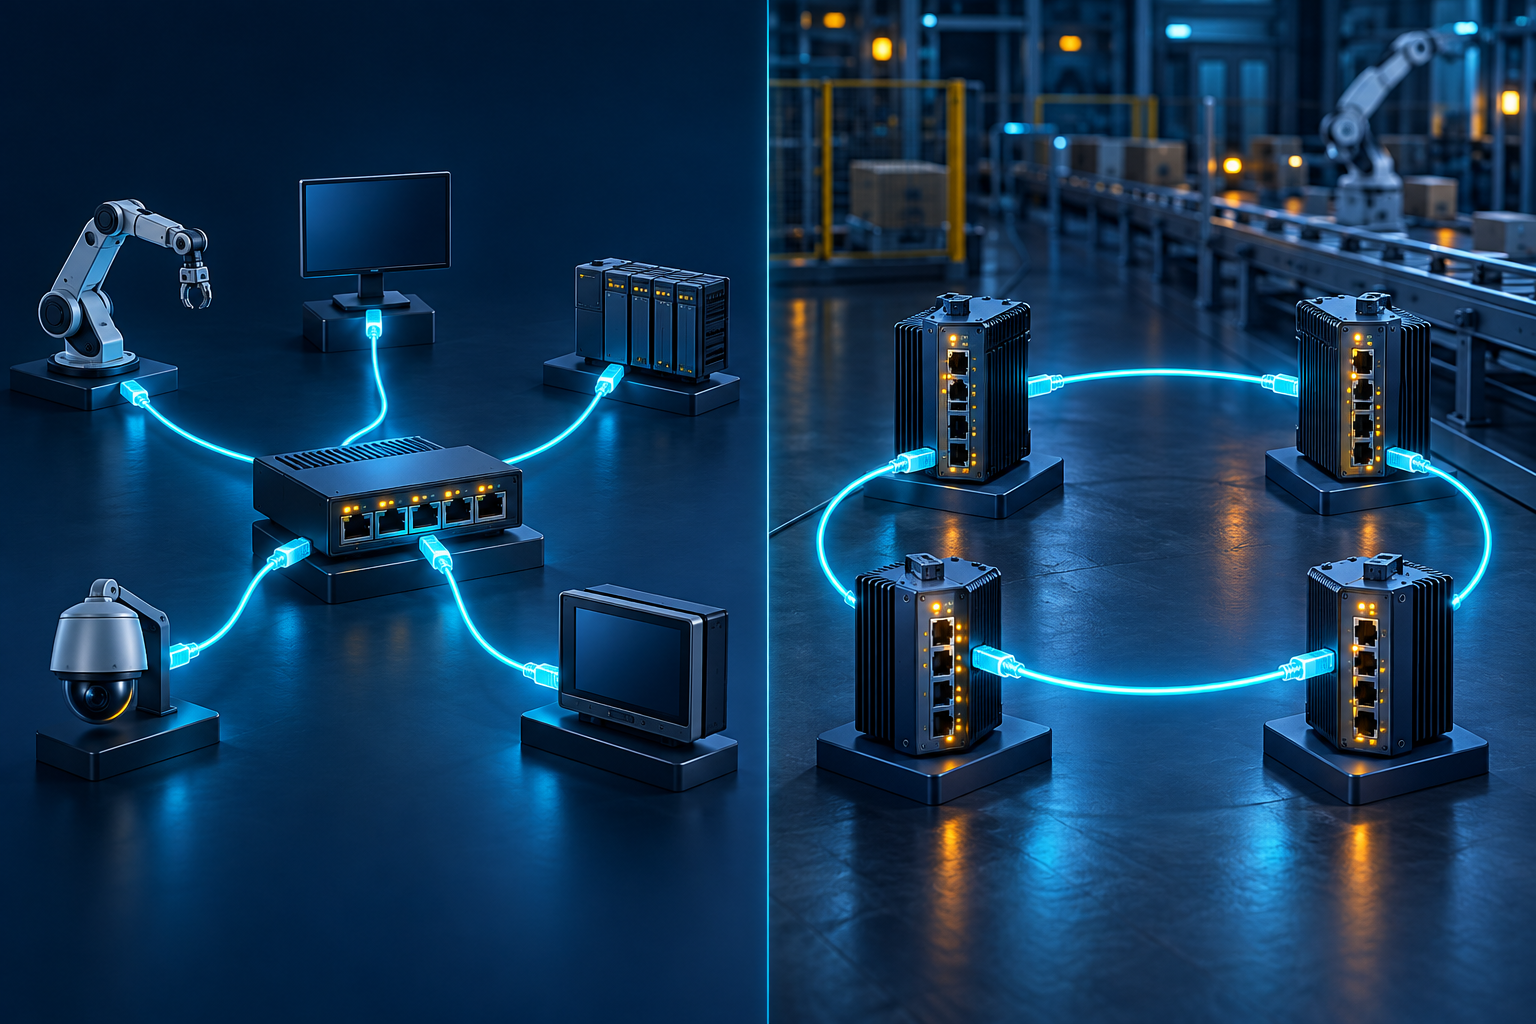
Bir ofiste bilgisayarları tek bir switch’e bağlamak ile fabrika sahasındaki switch’leri ring şeklinde birbirine bağlamak aynı ihtiyacı çözmez. İlk tasarım yönetimi sadeleştirir; ikinci tasarım, uygun protokolle birlikte alternatif bir bağlantı yolu sunabilir. Bu makalede star ve ring topology düzenlerini iki kurgusal senaryo üzerinden ele alıyoruz.
Topology, cihazların fiziksel bağlantı düzenini ve trafiğin izlediği mantıksal yolu anlatır. Çizimde kapalı bir ring görsek bile normal durumda tüm bağlantılardan aynı anda kullanıcı trafiği geçmesi gerekmez. Fiziksel bağlantı ile mantıksal iletim yolunu ayrı düşünmek, özellikle Ethernet döngülerini anlamayı kolaylaştırır. Cisco: Physical ve logical topology
1. Star topology: Her bağlantı merkezde buluşur
Star topology yapısında uç cihazlar merkezdeki ağ cihazına ayrı bağlantılarla ulaşır. Günümüz ofislerinde merkezde genellikle bir Ethernet switch bulunur. Bir bilgisayarın kablosu koptuğunda diğer cihazların kendi bağlantıları çalışmaya devam eder; ancak tek merkezi switch arızalanırsa ona bağlı cihazlar arasındaki haberleşme de etkilenir.
Senaryo: Mavi Ofis’in 24 kişilik ağı
Kurgusal Mavi Ofis’te 24 çalışan, bir dosya sunucusu, ağ yazıcısı ve iki access point vardır. Tüm bağlantılar iletişim dolabındaki SW-OFIS switch’inde sonlanır. Switch’in uplink’i firewall’a gider; internet erişimi ve VLAN’lar arası izinler bu cihazda yönetilir. Port sayısı, PoE ihtiyacı ve büyüme payı hesaba katılarak cihaz seçilir.
Çalışanlar VLAN 10, sunucu VLAN 20, yazıcı VLAN 30 içinde tutulur. Misafir Wi-Fi ayrı VLAN 40’a eşlenir ve yalnızca internet erişimi alır. VLAN kullanmak fiziksel star düzenini değiştirmez. Bu ayrım bir senaryo tasarımıdır; VLAN tek başına erişim kontrolü sağlamaz, aradaki trafik firewall/ACL politikalarıyla sınırlandırılır.
- Normal çalışma: Çalışan aynı VLAN’daki bir kullanıcıyla switch üzerinden haberleşir. Dosya sunucusuna erişim farklı VLAN olduğu için izin verilen Layer 3 yolundan geçer.
- Tek uç kablosu koparsa: Yalnızca o bağlantıdaki cihaz etkilenir. BT ekibi ilgili portu ve kabloyu kontrol ederek arızayı sınırlandırabilir.
- Firewall bağlantısı koparsa: İnternet ve bu senaryoda firewall üzerinden yapılan VLAN geçişleri kesilir; aynı switch ve VLAN içindeki yerel iletişim sürebilir.
- Merkezi switch kapanırsa: Ona bağlı ofis cihazları ağ hizmetlerini kaybeder. UPS elektrik kesintisine karşı yardımcıdır; switch donanım arızasının yedeği değildir.
İş gereksinimi daha yüksek erişilebilirlik istiyorsa çift merkezli, yedek uplink’li bir tasarım değerlendirilebilir. İki bağımsız switch’e rastgele çift kablo takmak yeterli değildir; stacking, MLAG veya routing gibi seçilen mimarinin destek ve arıza davranışı ayrıca tasarlanmalıdır.
2. Ring topology: Alternatif yol için ring bağlantı
Ring topology yapısında omurgadaki her switch iki komşu switch’e bağlanır; son switch de ilk switch’e dönerek ring’i kapatır. Burada modern, yönetilebilir Ethernet switch’lerinden oluşan bir saha ring yapısı anlatıyoruz. Bu yapı eski Token Ring ağlarıyla aynı şey değildir ve her modern ring token geçişi kullanmaz.
Senaryo: Kuzey Üretim’in dört bölümlü fabrikası
Kurgusal Kuzey Üretim tesisinde kontrol odası, dolum, paketleme ve depo bulunur. Sahadaki kablo güzergâhı bu bölümleri sırayla dolaşmaktadır. Her bölümde endüstriyel bir switch ve o switch’e star düzeninde bağlı yerel cihazlar vardır. Bölüm switch’leri ise fiberle SW-A → SW-B → SW-C → SW-D → SW-A ring yapısını oluşturur. Böylece uç bağlantılar star, bölümler arası bağlantılar ring olan hibrit bir düzen kurulur.
Senaryoda tüm switch’ler aynı desteklenen ring protokolüne göre yapılandırılmıştır. A–D tarafındaki yedek yol normal durumda ilgili trafik için bloklanır; böylece aktif iletim düzeni döngü oluşturmaz. Kontrol odasındaki SCADA sunucusu A’ya bağlıdır. Paketleme bölümündeki HMI’ın SCADA’ya normal yolu C → B → A’dır.
- B–C fiberi kopar: Protokol arızayı algılar ve uygun yedek yolu iletime açar.
- Alternatif yol devreye girer: C’deki cihazların A’ya yolu C → D → A olur. B de A üzerinden erişilebilir kalır.
- Failover süresi ölçülür: Kısa paket kaybı veya oturum etkisi görülebilir. Süre protokole, cihaza, arıza algılamasına ve yapılandırmaya bağlıdır; belirli bir milisaniye değeri burada garanti edilmez.
- Fiber onarılır: Protokolün geri dönüş politikasına göre normal veya mevcut aktif yol kullanılır. Döngü oluşmaması ve alarmın temizlenmesi kontrol edilir.
SW-C tamamen arızalanırsa ona tek bağlantıyla bağlı HMI ve PLC’ler hizmet kaybeder; ring onların switch’ini yedeklemez. Uygun koruma tasarımında diğer sağlam switch’ler kalan yol üzerinden haberleşebilir. İki farklı ring bağlantısının aynı anda kopması ise ağı parçalara ayırabilir. Fiberlerin aynı kanaldan geçmesi de tek fiziksel olayda birden fazla yolu kaybetme riskini artırır.
Uzun üretim hatlarında ring, her switch’ten merkeze ayrı kablo götürmeye alternatif olabilir. Uygunluğu, uygulamanın kesinti toleransı ve desteklenen protokollerle birlikte değerlendirilmelidir. Endüstriyel ağlarda gecikme, multicast, çevresel koşullar ve bakım davranışı da hesaba katılır. Cisco: Endüstriyel ağ tasarımı ve star/ring seçenekleri
3. İki tasarımın karşılaştırması
| Başlık | Tek merkezli star | Korumalı Ethernet ring yapısı |
|---|---|---|
| Bağlantı düzeni | Uçlar merkez switch’e bağlanır. | Saha switch’leri iki komşusuna bağlanır. |
| Uç kablosu arızası | İlgili uç etkilenir. | Yerel uç yine etkilenir; ring yalnızca omurga yolunu korur. |
| Omurga kablosu arızası | Tek uplink’in arkasındaki hizmetler kaybedilebilir. | Uygun protokolle alternatif yol kullanılabilir. |
| Yönetim | Basit arıza takibi ve port ekleme. | Protokol durumu, yedek yol ve dönüş testleri gerekir. |
| Örnek kullanım | Ofis, sınıf, küçük şube. | Üretim hattı, saha dolapları, uygun tasarlanmış kampüs çevresi. |
4. Tasarımı kabul etmeden önce ne test edilmeli?
- Normal durumda trafik yolu, VLAN üyelikleri, gateway erişimi ve kritik uygulamalar kaydedilir.
- Planlı bakımda tek omurga bağlantısı kesilerek paket kaybı ve uygulama toparlanma süresi ölçülür.
- Merkezi veya saha switch arızasının hangi kullanıcıları etkilediği belgelenir.
- Bağlantı geri geldiğinde döngü, MAC kararsızlığı ve yinelenen alarmlar kontrol edilir.
- Yedek güzergâhın kapasitesi ve aynı kablo kanalı/güç kaynağı gibi ortak arıza noktaları incelenir.
Ofis senaryosunda star, bağlantıları kolay izlememizi sağlar. Fabrika senaryosunda korumalı ring, tek omurga bağlantısı arızasına alternatif yol sunar. Seçimi şeklin adı değil, arıza sırasında hangi hizmetin ne kadar süreyle çalışmaya devam etmesi gerektiği belirler.
Bilgi paylaştıkça çoğalır.
Network topology ve katmanları → · Temel switch komutları → · Tüm teknik makaleler →
Bu bölümdeki kurum isimleri, senaryolar ve beklenen sonuçlar örnek amaçlıdır. Uygulama adımları kullanılan ürünün sürümüne ve ortamın tasarımına göre doğrulanmalıdır.
Uygulama senaryosu: Ring tasarımının failover testini yapmak
Atlas’ın ofis katlarında star, üretim alanında ise dört switch’li ring kullanıldığını düşünelim. Tasarımın başarısı çizimdeki ikinci bağlantıyla değil, belirli arızalarda ölçülen hizmet davranışıyla değerlendirilir.
| Test | Beklenen davranış | İzlenecek veri |
|---|---|---|
| Star access uplink kesilir | Yedek yol yoksa ilgili kat erişimi kaybeder | Kat erişimi ve uplink alarmı |
| Ring B–C bağlantısı kesilir | Protection mekanizması alternatif yolu devreye alır | Packet loss, toparlanma süresi, port durumu |
| Ring switch C devre dışı kalır | C’ye bağlı cihazlar etkilenir; diğer switch’ler kalan yoldan çalışabilir | Yerel cihaz kaybı ve diğer alanların erişimi |
| Ortak merkez veya gateway arızası | Link redundancy tek başına bu bağımlılığı çözmez | Gateway ve kritik uygulama erişimi |
Kontrollü test planı
- Bakım penceresi, etkilenecek cihazlar ve rollback planı belirlenir. Üretim network’ünde rastgele kablo çıkarılmaz.
- Normal durumda port rolleri, protection durumu ve kritik uygulama erişimi kaydedilir.
- Tek arıza uygulanır; packet loss, uygulama kesintisi ve toparlanma ölçülür. Sonuçlar süre garantisi olarak değil, o tasarımın ölçümü olarak kaydedilir.
- Bağlantı geri getirildiğinde yeniden loop oluşmadığı ve trafik yükünün beklenen yola dağıldığı doğrulanır.
STP nedeniyle blocked durumdaki bir port, bozuk kablo anlamına gelmez. Alternatif yoldaki bandwidth ve ortak enerji bağımlılıkları da tasarıma dahildir. Ring, tüm cihaz arızalarına karşı kesintisiz çalışma garantisi vermez.
Sayaç 3 Ekim 2026’da başladı. Aynı tarayıcıdan 24 saat içindeki tekrar ziyaretler bir kez sayılır.