Ortalama okuma süresi: 19 dakika
← Network makalelerine dönKurgusal hastane · Örnek lab tasarımı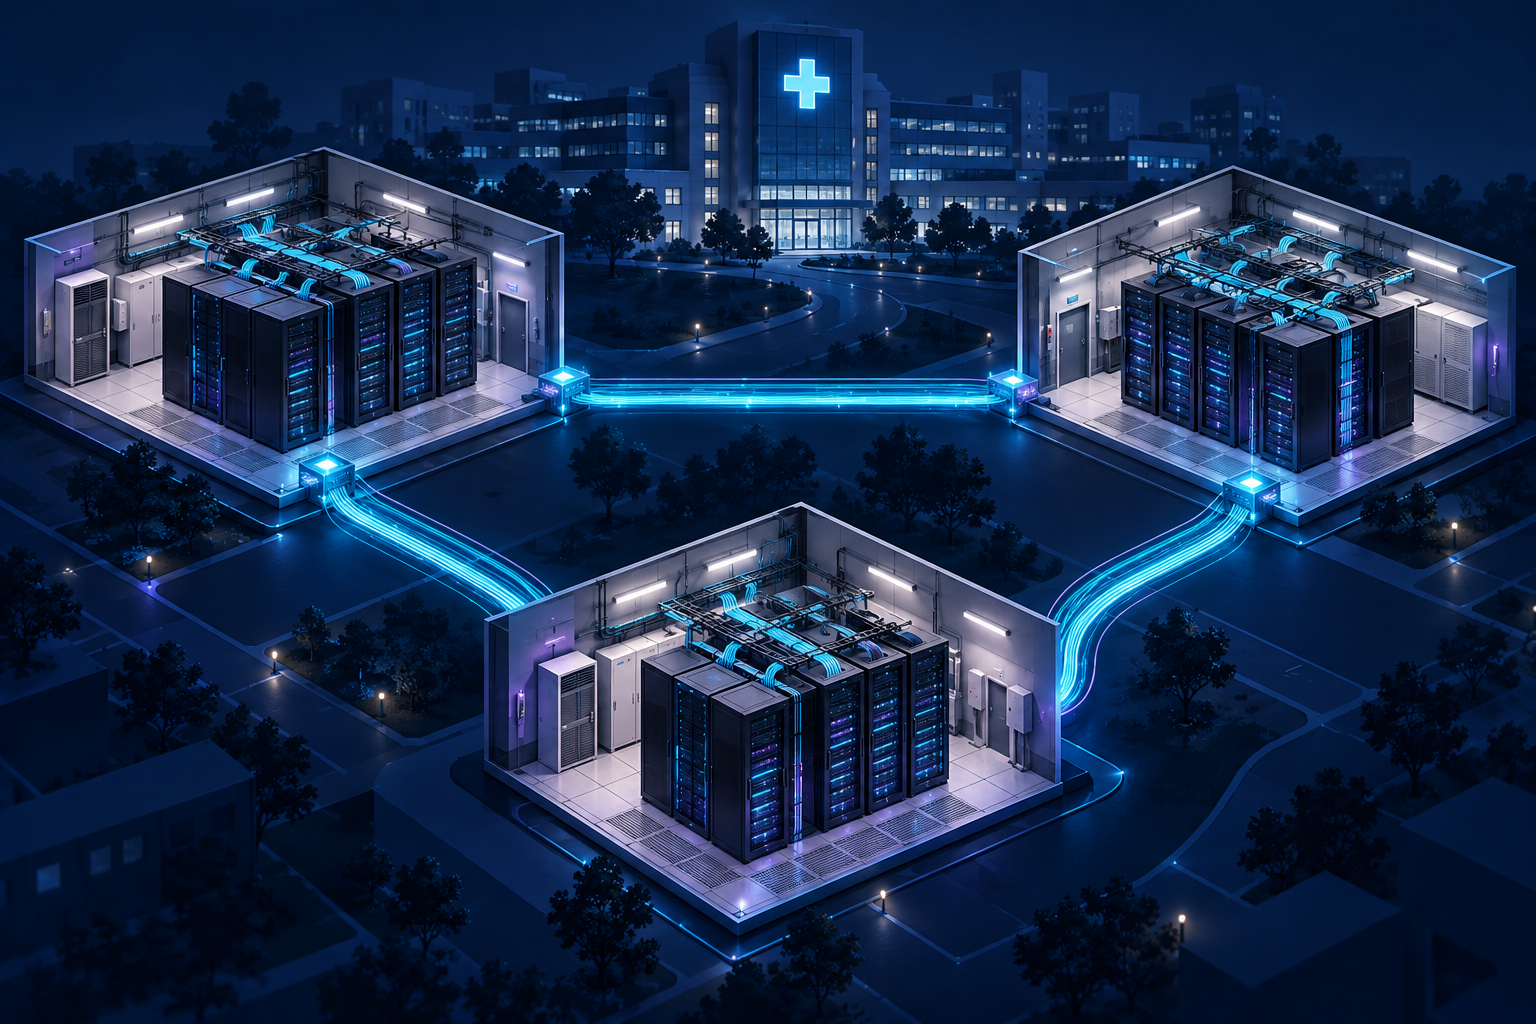
Bir hastanede network arızası; poliklinik ekranlarını, görüntüleme iş akışlarını ve medikal cihazların sunucu erişimini aynı anda etkileyebilir. Bu rehberde üç ayrı sistem odası bulunan kurgusal Çınar Hastanesi için Extreme Fabric Connect tabanlı bir backbone tasarımı kuruyoruz. Oda A, B ve C’deki backbone cihazlarını fiber üçgenle bağlıyor; servisleri VLAN ve I-SID eşleştirmeleriyle uçlara taşıyoruz.
İçindekiler · Tasarımdan arıza testine
1. Senaryo ve süreklilik hedefi2. Mantıksal topology ve fiber port planı3. Fabric terimleri: SPBM, IS-IS, B-VID ve I-SID4. Servis, VLAN ve IP planı5. Kurulum öncesi kontrol listesi6. Üç backbone için temel SPBM config’i7. Layer 2 VSN ve UNI bağlantıları8. Gateway ve firewall yerleşimi9. Doğrulama ve trafik testi10. Arıza senaryoları11. SMLT / vIST ne zaman gerekir?12. Hastane için operasyon ve güvenlik13. Kabul testi, rollback ve kaynaklarBenim değerlendirmem: Fabric’in avantajları1. Senaryo ve süreklilik hedefi
Oda A, ana klinik uygulamaları ve sunucu bağlantılarını; Oda B, acil ve diğer klinik erişim katmanını; Oda C, radyoloji ve PACS erişimlerini topluyor. Her odada bir Fabric Engine backbone ve yerel access switch’ler var. Üç oda arasında A–B, B–C ve C–A fiber hatları bulunuyor. Tasarımın ilk hedefi, tek bir backbone fiber hattı koptuğunda kalan iki bağlantı üzerinden servis erişimini sürdürebilmek.
Bu, her odadaki bütün ekipmanın yedekli olduğu anlamına gelmez. Bir backbone kapanırsa yalnızca ona bağlı access cihazları bağlantısını kaybeder; diğer iki oda arasındaki fabric bağlantısı kalabilir. Uç cihaz, access switch, gateway, uygulama ve storage sürekliliği farklı testlerdir. Üç odanın aynı elektrik hattına veya aynı kablo kanalına bağımlı olması da çizimdeki üçgenin sağlayamadığı ortak arıza riskleri doğurur.
2. Mantıksal topology ve fiber port planı
Özgün mantıksal çizim. Fiberlerin fiziksel güzergâh bağımsızlığını temsil etmez. Port numaraları örnektir; gerçek cihazın fiber destekli arayüzlerine uyarlanır.
| Bağlantı | Birinci uç | İkinci uç | İşlev |
|---|---|---|---|
| A–B | BB-A 1/1 | BB-B 1/1 | SPBM NNI |
| B–C | BB-B 1/2 | BB-C 1/1 | SPBM NNI |
| C–A | BB-C 1/2 | BB-A 1/2 | SPBM NNI |
| Yerel access uplink | Her BB 1/10 | İlgili ACCESS switch | 802.1Q UNI |
| Firewall uplink | BB-A / BB-B 1/20 | FW-A / FW-B | Servis VLAN trunk’ı |
NNI, fabric cihazları arasındaki bağlantıdır. UNI, access switch veya firewall gibi bir servisin fabric’e katıldığı uçtur. Bu örnekte fabric portları ile customer VLAN portları ayrıdır. Oda A ile B arasındaki hat kaybolursa A–C–B alternatif yolu vardır; kalan hatların toplam yükü taşıyacak kapasitesi olmalıdır.
3. Fabric terimleri: SPBM, IS-IS, B-VID ve I-SID
SPBM, backbone üzerinde servis trafiğinin taşınmasını sağlar. IS-IS, fabric topology bilgisini dağıtır. B-VID, backbone taşıma VLAN’ıdır; kullanıcı VLAN’ı değildir. I-SID, bir hizmetin fabric içindeki kimliğidir. Burada aynı hizmete katılan üç uçta aynı C-VLAN → I-SID eşleştirmesi kullanılır. Örneğin VLAN 110, I-SID 10110 ile klinik hizmetini temsil eder.
Her yeni kullanıcı VLAN’ını klasik trunk mantığıyla bütün transit bağlantılara eklemiyoruz. Fabric altyapısı kurulduktan sonra Layer 2 VSN uçları ilgili I-SID’ye bağlanır. IS-IS adjacency kurulmuş olması, customer servisin doğru eşlendiğini tek başına kanıtlamaz. Ayrı I-SID’ler de trafik şifreleme veya uygulama seviyesinde yetkilendirme sağlamaz.
Extreme: Minimum SPBM ve IS-IS parametreleri · Extreme: Layer 2 VSN yapılandırması
4. Servis, VLAN ve IP planı
| Servis | C-VLAN / I-SID | Örnek subnet | Örnek gateway |
|---|---|---|---|
| Klinik istemciler | 110 / 10110 | 10.70.110.0/24 | 10.70.110.1 |
| PACS / radyoloji erişimi | 120 / 10120 | 10.70.120.0/24 | 10.70.120.1 |
| Medikal cihaz erişimi | 130 / 10130 | 10.70.130.0/24 | 10.70.130.1 |
| Misafir network | 140 / 10140 | 10.70.140.0/24 | 10.70.140.1 |
| Backbone taşıma | B-VID 4051 / 4052 | Customer IP atanmaz | Uygulanmaz |
Adresler ve servis numaraları bu yazı için oluşturulmuş örneklerdir. Dört customer servis üç backbone üzerinde tanımlanır. Gateway adresleri, önceden tasarlanmış active/passive firewall HA çiftinin ilgili VLAN subinterface’lerinde bulunur; switch config’i bu adresleri kendiliğinden oluşturmaz. Gerçek PACS server ve storage network’leri ayrı güvenlik ve performans ihtiyaçlarına göre ayrıca tasarlanır; burada PACS istemci erişimi gösterilir.
| Cihaz | IS-IS system-id | SPBM nickname | Ortak değerler |
|---|---|---|---|
| BB-A | 0200.0070.0001 | 0.70.01 | Area 49.0070 / instance 1 |
| BB-B | 0200.0070.0002 | 0.70.02 | Area 49.0070 / instance 1 |
| BB-C | 0200.0070.0003 | 0.70.03 | Area 49.0070 / instance 1 |
5. Kurulum öncesi kontrol listesi
- Üç cihazda Fabric Engine sürümünü, model desteğini, lisansları ve mevcut config’i kontrol edin. OOB console erişimi ve geri dönüş yedeği hazır olsun.
- Örnek, manuel config kullanılan boş lab portlarını varsayar. Auto-sense / Zero Touch ile dinamik yönetilen portlara aynı config’i üst üste uygulamayın; önce mevcut port origin ve rollerini inceleyin.
show boot config flagsile SPBM mode’u kontrol edin. Bu örnektespbm-config-modeaçık venni-mstpkapalı varsayılır. Gerekli boot flag değişimini, bakım ve yeniden başlatma etkisini model/sürüm dokümanına göre planlayın.- Fiber tipi, optik uyumu, TX/RX seviyesi, mesafe, hız ve error counter’larını kaydedin. Fiziksel güzergâh, UPS ve oda bağımlılıklarını belgeleyin.
- SPBM encapsulation için sistem MTU’sunu kontrol edin. Extreme dokümanlarında varsayılan 1950 byte belirtilir; desteklenen jumbo değeri donanıma bağlıdır. Uçlarda jumbo kullanılıyorsa bütün taşıma yolu buna uygun olmalıdır.
- Area, system-id, nickname, B-VID ve I-SID envanterinde çakışma olmadığını doğrulayın. NNI portlarını customer VLAN veya kullanıcı portu olarak kullanmayın.
show sys-info
show boot config flags
show running-config
show isis
show isis interface verbose
show vlan i-sid
Extreme: MTU / jumbo frame koşulları · Fabric Engine 9.3 release notes ve feature matrix
6. Üç backbone için temel SPBM config’i
Aşağıdaki bloklarda system-id, nickname ve cihaz adı farklı; manual area ve backbone VLAN planı ortaktır. Port 1/1 ve 1/2, tabloda belirtilen iki komşuya gider. no shutdown fiziksel portu, isis enable ilgili IS-IS circuit’i etkinleştirir. Manuel altyapı örneğinde IS-IS için ayrıca her NNI’a bir IPv4 subnet atanmıyor.
BB-A: Sistem Odası A
enable
configure terminal
sys name BB-A
spbm
router isis
 system-id 0200.0070.0001
 sys-name BB-A
 is-type l1
 manual-area 49.0070
 spbm 1
 spbm 1 b-vid 4051,4052 primary 4051
 spbm 1 nick-name 0.70.01
exit
vlan create 4051 name BVID-4051 type spbm-bvlan
vlan create 4052 name BVID-4052 type spbm-bvlan
vlan members remove 1 1/1-1/2
interface GigabitEthernet 1/1
 encapsulation dot1q
 isis
 isis spbm 1
 isis enable
 no shutdown
exit
interface GigabitEthernet 1/2
 encapsulation dot1q
 isis
 isis spbm 1
 isis enable
 no shutdown
exit
router isis enable
exit
BB-B: Sistem Odası B
enable
configure terminal
sys name BB-B
spbm
router isis
 system-id 0200.0070.0002
 sys-name BB-B
 is-type l1
 manual-area 49.0070
 spbm 1
 spbm 1 b-vid 4051,4052 primary 4051
 spbm 1 nick-name 0.70.02
exit
vlan create 4051 name BVID-4051 type spbm-bvlan
vlan create 4052 name BVID-4052 type spbm-bvlan
vlan members remove 1 1/1-1/2
interface GigabitEthernet 1/1
 encapsulation dot1q
 isis
 isis spbm 1
 isis enable
 no shutdown
exit
interface GigabitEthernet 1/2
 encapsulation dot1q
 isis
 isis spbm 1
 isis enable
 no shutdown
exit
router isis enable
exit
BB-C: Sistem Odası C
enable
configure terminal
sys name BB-C
spbm
router isis
 system-id 0200.0070.0003
 sys-name BB-C
 is-type l1
 manual-area 49.0070
 spbm 1
 spbm 1 b-vid 4051,4052 primary 4051
 spbm 1 nick-name 0.70.03
exit
vlan create 4051 name BVID-4051 type spbm-bvlan
vlan create 4052 name BVID-4052 type spbm-bvlan
vlan members remove 1 1/1-1/2
interface GigabitEthernet 1/1
 encapsulation dot1q
 isis
 isis spbm 1
 isis enable
 no shutdown
exit
interface GigabitEthernet 1/2
 encapsulation dot1q
 isis
 isis spbm 1
 isis enable
 no shutdown
exit
router isis enable
exitnni-mstp=false ön koşuluyla fabric NNI kullanılır. Access tarafında STP korumasını topluca kaldırmayın; NNI için görülen bir komutu kullanıcı portlarına kopyalamayın. Canlı system-id / nickname değişimi, yeni kurulum config’i uygulamaktan farklı bir işlemdir.Config’i okurken: Ortak değerler ve cihaz kimlikleri
BB-A, BB-B ve BB-C bloklarını uygularken sadece cihaz adını değiştirmek yeterli değildir. system-id ve nick-name her backbone için farklı kalmalıdır. Buna karşılık bu senaryodaki area, SPBM instance ve B-VID planı ortaktır. Port numaraları ise çizimdeki fiziksel bağlantıyla eşleşmelidir; başka bir modelde aynı port numaralarının bulunacağını varsaymayın.
| Komut / parametre | Bu senaryodaki görevi | Kontrol noktası |
|---|---|---|
spbm | SPBM özelliğini global seviyede etkinleştirir. | Boot mode ve platform desteğini önce kontrol edin. |
system-id / nick-name | Backbone kimliğini belirler. | Üç cihazda da birbirinden farklı olmalıdır. |
manual-area 49.0070 | Bu örneğin IS-IS area bilgisidir. | Üç cihazın bu tasarımda kullandığı area aynı olmalıdır. |
spbm 1 b-vid 4051,4052 primary 4051 | Instance 1 için backbone taşıma VLAN’larını tanımlar. | B-VID planını üç cihazda tutarlı uygulayın. |
isis, isis spbm 1, isis enable | NNI üzerinde IS-IS circuit ve SPBM instance ilişkisini etkinleştirir. | Bu komutlar ilgili NNI interface context’inde yer alır. |
router isis enable | IS-IS’i global seviyede etkinleştirir. | Sadece port seviyesinde enable vermek yeterli değildir. |
Kurulum sırasını üç aşamaya ayırırım: önce cihaz kimlikleri ve backbone parametreleri, sonra NNI bağlantıları ve adjacency doğrulaması, son olarak customer VLAN–I-SID servisleri. Böylece bir servis problemi çıktığında fiziksel taşıma ve control plane’in zaten doğrulandığını bilirim. Kimlikleri çalışan production fabric üzerinde rastgele değiştirmem; system-id veya nickname değişimi ayrı bir bakım prosedürü gerektirir.
7. Layer 2 VSN ve UNI bağlantıları
Bu blok üç backbone üzerinde uygulanır. Port 1/10, kendi access switch’inin tagged uplink’idir. Karşı uçta aynı dört VLAN allowed/tagged olmalı; native/PVID ve etiketsiz trafik politikası iki uçta uyumlu tasarlanmalıdır. VLAN 1 örnekte servis taşımak için kullanılmaz.
enable
configure terminal
vlan create 110 name KLINIK type port-mstprstp 0
vlan create 120 name PACS-ERISIM type port-mstprstp 0
vlan create 130 name MEDIKAL type port-mstprstp 0
vlan create 140 name MISAFIR type port-mstprstp 0
vlan i-sid 110 10110
vlan i-sid 120 10120
vlan i-sid 130 10130
vlan i-sid 140 10140
vlan members remove 1 1/10
interface GigabitEthernet 1/10
 encapsulation dot1q
 no shutdown
exit
vlan members add 110 1/10
vlan members add 120 1/10
vlan members add 130 1/10
vlan members add 140 1/10
exit
Access switch’in uç portları ilgili VLAN’a untagged atanır; bu port config’i kullanılan access işletim sistemine bağlıdır. Fabric Engine ile EXOS access CLI’ını karıştırmayın. Bu lab’da bütün servislerin her odada bulunduğu varsayılır; gerçek kurulumda yalnızca ihtiyaç duyulan uçta servis açmak ve gereksiz Layer 2 yayılımını sınırlamak daha kontrollü bir yaklaşımdır.
Bir servis çalışmıyorsa önce iki uçta show vlan i-sid ile aynı I-SID’yi, sonra UNI VLAN üyeliğini kontrol edin. Aynı subnet’teki iki uç farklı I-SID’deyse IP planının aynı olması onları birleştirmez.
8. Gateway ve firewall yerleşimi
Örnekte FW-A, BB-A’ya; FW-B, BB-B’ye bağlanır. Firewall active/passive HA, bağımsız heartbeat ve state sync bağlantılarıyla ayrıca kurulmuş olmalıdır. VLAN gateway IP’leri aktif firewall üzerinde hizmet verir. İki bağımsız, HA olmayan firewall’a aynı IP’leri yazmak bu tasarımın karşılığı değildir.
Aşağıdaki UNI trunk bloku yalnız BB-A ve BB-B üzerinde, ilgili firewall uplink’ine uygulanır:
enable
configure terminal
vlan members remove 1 1/20
interface GigabitEthernet 1/20
 encapsulation dot1q
 no shutdown
exit
vlan members add 110 1/20
vlan members add 120 1/20
vlan members add 130 1/20
vlan members add 140 1/20
exit
Burada customer VLAN’larına switch SVI IP’si eklenmiyor. Böylece VLAN’lar arası routing örnek tasarımda firewall policy’sine bırakılıyor. Firewall tarafında VLAN subinterface’leri, DHCP/DHCP relay, DNS erişimi, routing, NAT ve HA link monitoring gerçek ürüne göre yapılandırılır. BB-A kaybında FW-A’nın uplink’i kaybolduğunda HA’nın bunu algılayıp FW-B’ye geçmesi ayrıca test edilir. Fabric, firewall failover ayarını kendiliğinden oluşturmaz.
| Kaynak | Hedef | Örnek policy yaklaşımı |
|---|---|---|
| Klinik | Klinik uygulama / PACS server | Yalnız gerekli uygulama endpoint ve portları |
| Medikal cihaz | Üreticinin onaylı sunucusu | İhtiyaç kadar erişim; bakım kayıtlı ve süreli |
| Misafir | Internet | İç adreslere erişim yok; ayrı çıkış policy’si |
| Yönetim | Network yönetim arayüzleri | Yetkili jump host / AAA; kullanıcı VLAN’ından kapalı |
Bu tablo bir tasarım önerisidir; gerçek hasta verisi, sistem IP’si veya hastane policy’si içermez. DICOM, HL7 ve uygulama bağlantılarını tek bir genel port varsayımıyla açmayın; ürün dokümanı ve uygulama sahipleriyle gerçek bağımlılıkları doğrulayın.
Servis ve gateway topolojisi
Normal durumdaki örnek HA rolleri gösterilir. HA bağlantısının fiziksel tasarımı ve routing / Internet uplink’leri çizimde ayrıntılandırılmaz. Aynı VLAN’daki trafik firewall’ı zorunlu olarak ziyaret etmez; VLAN’lar arası trafik bu tasarımda aktif gateway üzerinden policy kontrolüne gider.
9. Doğrulama ve trafik testi
show isis
show isis interface verbose
show isis adjacencies
show isis spbm
show isis spbm unicast-fib
show vlan i-sid
show interfaces gigabitethernet 1/1
show interfaces gigabitethernet 1/2
show interfaces gigabitethernet 1/10
Sağlıklı üçgende her backbone’un iki doğrudan IS-IS komşusu UP olmalıdır. SPBM instance, B-VID ve nickname değerleri planla karşılaştırılır. FIB diğer iki backbone’a yolu göstermeli, VLAN–I-SID tablosu dört servisi içermelidir. Bu beklenen sonuçlar örnek kabul ölçütleridir; aşağıdaki rehberde gerçek cihaz output’u uydurulmamıştır.
- ACCESS-A, B ve C’de VLAN 110’a birer test bilgisayarı bağlayın: 10.70.110.11, .22 ve .33/24; gateway 10.70.110.1.
- Üç uç arasında aynı VLAN erişimini ve gateway’i test edin. Host firewall’ının ICMP policy’sini hesaba katın.
- İzinli uygulama erişimini kontrol edin: klinik test oturumu, test görüntüsünün PACS’a gönderilmesi, DNS çözümleme ve TLS bağlantısı.
- Misafirden klinik ve medikal network’e erişimin engellendiğini doğrulayın. Aynı I-SID içindeki host’lar firewall’dan geçmeden konuşabilir; gereken host isolation / NAC / access policy ayrıca uygulanır.
- Normal ve arızalı topology’de interface yükünü, packet loss ve uygulama gecikmesini ölçün. Büyük frame testini kullanılan host aracına göre doğru payload ile yapın.
Extreme: SPBM topology ve doğrulama örnekleri (9.4 örnekleri karşılaştırma içindir; temel config referansı bu makalede 9.3’tür.)
Sorun giderme: Config’i hangi sırayla kontrol ederim?
- NNI fiziksel bağlantısını doğrularım. Yanlış patch, uyumsuz optik, portun kapalı olması veya error counter artışı çözülmeden VLAN değiştirerek ilerlemem.
show isisile global durumu incelerim. AdminState enabled olmalı; system-id cihaz planıyla, area ise bu senaryodaki ortak değerle eşleşmelidir.show isis interface verboseile NNI’leri incelerim. Sağlıklı üçgende her backbone’un iki komşusu vardır. Bir fiber yolu kesildiğinde adjacency sayısı o yolun iki ucunda azalabilir; bu, kalan yol üzerinden erişimin de kaybolması gerektiği anlamına gelmez.show isis spbmile taşıma planını kontrol ederim. Instance, B-VID ve nickname değerlerini envanterle karşılaştırırım. Adjacency kurulması tek başına bütün customer servislerin doğru taşındığını kanıtlamaz.- Customer VLAN, I-SID ve UNI üyeliğini birlikte kontrol ederim. Uç switch’te tagged/untagged beklentisi ve endpoint’in VLAN’ı doğru mu? Aynı servis için karşı uçta da aynı I-SID var mı? Yanlış I-SID’yi gateway veya DNS sorunu sanarak değiştirmem.
- Sonra gateway ve uygulama katmanına geçerim. Aynı VLAN’da iki oda arasında erişim çalışıyor fakat gateway çalışmıyorsa firewall UNI trunk, subinterface ve HA durumunu incelerim. Gateway erişimi var fakat PACS bağlantısı yoksa policy, uygulama portu, DNS ve server tarafını kontrol ederim.
Test kaydında kaynak/hedef adres, VLAN–I-SID, denenen servis, değişiklik zamanı ve sonucu birlikte tutarım. Ping’in başarılı olması uygulamanın çalıştığını veya yetkisiz erişimin engellendiğini kanıtlamaz; izin verilen uygulama testi ve engellenmesi gereken trafik testi ayrı yapılır.
10. Arıza senaryoları
| Arıza | Beklenen davranış | Kontrol |
|---|---|---|
| A–B fiber kaybı | A–C–B yoluna geçiş mümkündür | Adjacency, FIB değişimi, kayıp ve kalan hat yükü |
| B–C fiber kaybı | B–A–C alternatif yolu kalır | PACS testi ve throughput |
| BB-B kapanır | A–C fabric kalır; tek BB-B’ye bağlı uçlar kaybolur | Yerel access etkisi, FW HA state’i |
| BB-A kapanır | B–C fabric kalır; FW-A bağlantısı etkilenir | FW-B’ye gerçek geçiş ve uygulama session’ı |
| Oda C’nin iki fiberi kesilir | C izole olur | Ortak güzergâh ve alarm planı |
| UNI 1/10 kaybı | Fabric sağlam olsa da ilgili access katmanı erişemez | Access uplink ve dual-homing ihtiyacı |
| I-SID yanlış eşlenir | Altyapı UP iken servis çalışmayabilir | Her uçta VLAN–I-SID doğrulaması |
Arıza testi izole lab’da başlar; gerçek hastanede klinik operasyonla onaylanmış bakım ve rollback planıyla yürütülür. Yakınsama süresini protokol adından çıkarmayın. Fiber algılama, IS-IS, firewall HA, ARP/MAC öğrenme ve uygulama timeout’ları farklı sürelerdir. “Sıfır kesinti” iddiası ancak ölçülmüş ve tanımlı bir kapsam için değerlendirilebilir.
A–B fiber kaybında kalan topology
A–B link kaybı sonrası beklenen mantıksal bağlantı. Bu çizim ölçülmüş failover süresi veya bütün servisler için kesintisizlik garantisi içermez.
11. SMLT / vIST ne zaman gerekir?
Üç backbone’un fabric oluşturması, onları üç üyeli tek bir SMLT cluster yapmaz. vIST iki SMLT cihazını fabric üzerinden bir çift olarak birleştirir. Bir access switch’in iki farklı backbone’a LACP ile bağlanması isteniyorsa desteklenen vIST/SMLT çiftinin, servis tutarlılığının ve loop korumasının ayrıca tasarlanması gerekir. Bir LAG’in üç kablosunu gelişigüzel üç bağımsız backbone’a dağıtmak geçerli bir dual-homing config’i değildir.
İki vIST peer’de ilgili servis VLAN/I-SID tanımları tutarlı olmalı; vIST servisinin I-SID’si başka servis için tekrar kullanılmamalıdır. Bu rehberde üçgen SPBM örneğinin üzerine gelişigüzel vIST eklenmiyor. Daha yüksek süreklilik hedefinde her oda için iki cihaz veya uygun erişim noktalarının iki desteklenen peer’e bağlandığı tasarım değerlendirilir. Cihaz, gateway ve fiziksel oda arızası hedefleri satın alma öncesinde ayrılmalıdır.
Extreme: Virtual Inter-Switch Trunk kavramı · Extreme: SPB ve vIST yapılandırma adımları
12. Hastane için operasyon ve güvenlik
- NAC: Medikal cihaz, personel bilgisayarı ve misafir kimliğini ayırın. 802.1X desteklemeyen cihazlarda MAB / profiling yalnız başına güçlü kimlik doğrulama sayılmaz; kısıtlı policy, envanter ve alarm ile birlikte ele alınır.
- Yönetim: OOB erişim, AAA, yetki ayrımı, SSH, SNMPv3, NTP ve merkezi log planlanır. Üretici servis erişimi süreli, onaylı ve kayıtlı olmalıdır.
- Performans: PACS görüntü aktarımı ile klinik uygulama trafiğini normal ve tek hat arızasında ölçün. QoS’i uçtan uca planlayın; yüksek bant genişliği, uygulama sürekliliğini tek başına sağlamaz.
- Servis envanteri: Hangi VLAN’ın hangi I-SID’ye, hangi access portuna ve firewall zone’una bağlı olduğunu tek kayıt altında tutun.
- Uygulama sürekliliği: DNS, DHCP, kimlik doğrulama, PACS uygulaması, veri tabanı ve backup bağımlılıklarını ayrı test edin. Network failover veri tabanı tutarlılığının yerine geçmez.
13. Kabul testi, rollback ve kaynaklar
Önce mevcut config ve boot choice kayıtlarını güvenli yerde saklayın. Yeni config dosyasının CLI sözdizimi, desteklenen platformda source /intflash/hastane-fabric.cfg stop syntax ile yüklemeden denetlenebilir. Bu kontrol feature uyumluluğunu, fiber kalitesini veya uygulama testini kanıtlamaz. Extreme: source syntax kontrolü.
Kabul sırasında adjacency ve servis doğrulaması, tek fiber kaybı, kontrollü cihaz izolasyonu, firewall failover, erişim policy testi ve failback sırayla kaydedilir. Kesinti ve transaction kaybı eşiği uygulama sahipleriyle önceden belirlenir. Loop, beklenmeyen route, erişim kaybı veya klinik uygulama hatasında değişiklik durdurulur; yedekten dönüş OOB erişimle ve önceden denenmiş prosedürle yapılır.
show boot config choice
show running-config
! Yalnız doğrulama ve kabul sonrası, her backbone'da ayrı:
save config
Benim değerlendirmem: Hastanede Fabric yaklaşımını neden tercih ederim?
Benim için Fabric yapısının en önemli avantajı, servisleri backbone’un fiziksel bağlantılarından daha bağımsız yönetebilmek. Yeni bir klinik birimi veya radyoloji erişim noktası eklerken gerekli servisi ilgili uçlarda tanımlayabilmek, büyüyen hastane network’ünde değişiklikleri daha anlaşılır hale getiriyor. VLAN ve I-SID planını düzenli tuttuğumuzda hangi hizmetin nerede bulunduğunu takip etmek de kolaylaşıyor.
Üç sistem odası arasında alternatif fiber yolların bulunması, tek hat arızasında kullanılabilecek başka bir yol sağlıyor. Fakat burada asıl değer yalnız bağlantı sayısında değil; kalan yolun kapasitesinin yeterli olmasında, fiziksel güzergâhların bağımsızlığında ve arıza sonrası davranışın ölçülmesinde. Fabric’i tercih etme nedenim, bu taşıma katmanını tutarlı bir servis planıyla birlikte yönetebilmek.
Ayrı I-SID servisleriyle klinik, medikal cihaz ve misafir network’lerini birbirinden ayırmak, güvenlik policy’sini planlamak için de iyi bir temel oluşturuyor. Bunu firewall, NAC ve erişim kontrolleriyle tamamladığımda yönetilebilir bir yapı elde etmeyi hedeflerim. Özellikle zaman içinde yeni cihazların ve uygulamaların eklendiği hastanelerde, düzenli servis envanteri ve değişiklik kaydı benim gözümde önemli bir avantaj.
Yine de Fabric’i tek başına kesintisiz hastane hizmeti sağlayan bir çözüm olarak görmüyorum. Gateway, firewall, access switch, sunucu ve uygulama yedekliği ayrı ele alınmalı. Benim tercihim; Fabric’in sunduğu servis esnekliğini doğru kapasite planı, bağımsız fiber güzergâhları ve ölçülmüş arıza testleriyle birleştirmek olur. Bu yazıdaki config’ler de bu yaklaşımı anlatan lab şablonlarıdır; uygulanmış bir hastane projesinin sonuçları değildir.
Kaynak kontrol tarihi: 4 Ekim 2026. CLI şablonları fiziksel cihaz üzerinde çalıştırılmadı; test output’u veya ölçülmüş failover süresi sunulmadı.
- Fabric Engine 9.3: Minimum SPBM / IS-IS
- Fabric Engine 9.3: Layer 2 VSN
- Fabric Engine 9.3: Jumbo frames
- Fabric Engine 9.3: vIST
- Fabric Engine 9.3: Release notes / feature matrix
Temel switch komutları → · Star / Ring topology senaryoları → · Tüm teknik makaleler →
Config paketini indir
BB-A, BB-B ve BB-C için Fabric Engine 9.3 / VOSS config’leri; backbone, ACCESS UNI ve A/B firewall UNI blokları cihazlara göre ayrılmıştır. Ön kontrol ve doğrulama komutları ayrı dosyalardadır.
Config paketi · ZIP indir ↓v1 · 4 Ekim 2026 · README, ön koşullar, uygulama sırası, test kayıt şablonu ve SHA-256 dosya listesi dahildir. Önce README’yi okuyun; port, adres ve sürüm planını kendi lab’ınıza uyarlayın. Örnekler fiziksel cihazda test edilmedi.
Bu makalenin sayacı 4 Ekim 2026’da başladı. Aynı tarayıcıdan 24 saat içindeki tekrar ziyaretler bir kez sayılır.