İçindekiler · 9 bölüm
Ortalama okuma süresi: 6 dakika
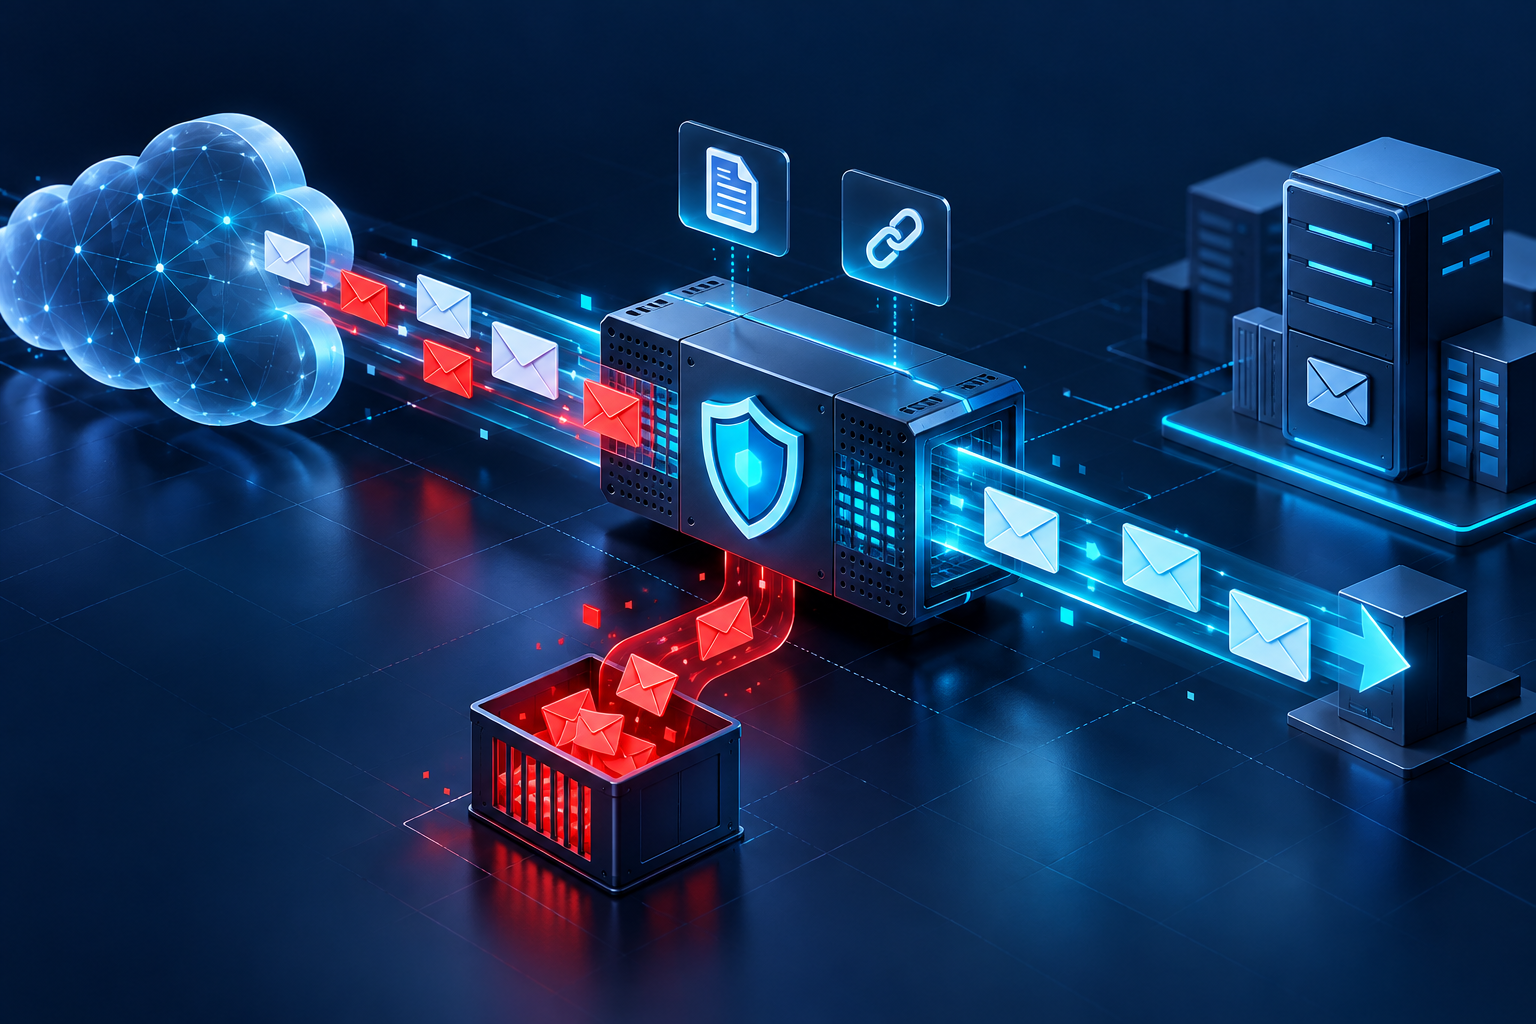
Bir mail sunucusunun mesajı kabul etmesi, o mesajın güvenli olduğu anlamına gelmez. Mail Gateway, e-postanın kuruma giriş ve çıkışında güvenlik politikalarını uygulayan bir kontrol noktasıdır.
Secure Email Gateway (SEG), fiziksel cihaz, sanal sistem veya bulut hizmeti olarak sunulabilir. Hangi özelliklerin kullanılabildiği ürüne, lisansa ve yerleşim modeline bağlıdır.
Hangi önlemleri alabilir?
| Kontrol | Amaç | Örnek uygulama |
|---|---|---|
| Spam ve itibar analizi | İstenmeyen trafiği azaltmak | Kaynak ve mesaj sinyallerine göre engelleme veya karantina |
| Phishing / kimliğe bürünme | Aldatıcı talepleri belirlemek | Benzer alan adı, görünen ad ve mesaj davranışı analizi |
| Zararlı ek denetimi | Dosya kaynaklı tehditleri azaltmak | Antimalware ve destekleniyorsa sandbox analizi |
| URL denetimi | Zararlı bağlantıları belirlemek | Bağlantı itibarı ve ürüne göre tıklama anında kontrol |
| Veri kaybı önleme (DLP) | Hassas verinin dışarı çıkmasını sınırlamak | İçerik/politika eşleşmesinde engelleme veya onay |
| Karantina ve raporlama | Şüpheli mesajları incelemek | Kontrollü serbest bırakma ve olay kaydı |
Bu kontrollerin birlikte sunulmasına bir üretici örneği: Cisco Secure Email Gateway özellikleri. Her gateway’in aynı yetenekleri sunduğu varsayılmamalıdır.
SPF, DKIM ve DMARC neyi doğrular?
SPF, SMTP zarfındaki gönderen alanı için yetkili gönderim kaynaklarını değerlendirir. DKIM, mesajın imzalanmış kısımlarını alan adına bağlı dijital imzayla doğrular. DMARC, görünen From alanıyla SPF veya DKIM alanlarının hizalanmasını değerlendirir; başarısız mesajlar için politika ve raporlama sağlar.
SPF veya DKIM’in tek başına geçmesi, görünen göndericinin doğru olduğunu garanti etmez. Yönlendirme ve mesajı değiştiren ara hizmetler de doğrulamayı etkileyebilir. ARC, güvenilen ara hizmetlerin önceki doğrulama bilgisini korumasına yardımcı olabilir. Microsoft: E-posta kimlik doğrulaması
Anonim senaryo: Sahte fatura mesajı
Kurgusal “Kurum C”nin finans ekibine bir mesaj gelir: “Banka hesabımız değişti, bugünkü ödemeyi yeni hesaba gönderin.” Ekinde bir dosya, gövdesinde oturum açma bağlantısı vardır.
- Gateway, gönderen alanı ve kimlik doğrulama sonuçlarını inceler.
- Dosya ve bağlantı analizleri desteklenen politikalarla çalışır.
- Riskli mesaj karantinaya alınabilir; finans kullanıcısına doğrudan teslim edilmez.
- Analist karar nedenini, başlıkları ve ilgili bulguları kontrol eder.
- Talep meşru görünse bile ödeme değişikliği önceden bilinen ayrı bir iletişim kanalından doğrulanır.
Bu örnekte gateway teknik sinyalleri değerlendirir; ticari talebin gerçekliğini tek başına bilemez. İnsan onayı ve iş süreci, korumanın parçasıdır.
Mail akışında nereye yerleştirilir?
Çıkış politikası gerekiyorsa: Mail sistemi → Gateway → İnternet
Gelen mail için MX rotası gateway’e yönlendirilebilir. Gateway, yalnızca tanımlı kurum alanlarına ve izinli hedeflere teslim yapmalıdır. Arkadaki mail sistemine internetten doğrudan teslim yolu açık bırakılırsa saldırgan filtreyi atlayabilir. Bu yolun kısıtlanması; hibrit bağlantılar, sistem bildirimleri ve diğer meşru akışlar korunarak tasarlanmalıdır.
Gateway’in SMTP hizmeti açık relay olmamalıdır. İzinli kaynaklar, alıcı kapsamı, TLS sertifikaları ve bağlantı politikaları ayrı ayrı tanımlanır. TLS taşıma bağlantısını korur; e-postanın içeriğinin zararsız olduğunu kanıtlamaz.
Microsoft 365 ile birlikte kullanılıyorsa
Microsoft 365’in önünde üçüncü taraf filtre varsa son görünen kaynak IP gateway’in IP’si olabilir. Enhanced Filtering for Connectors, uygun yerleşimde asıl kaynağın değerlendirilmesine yardımcı olur. Bu özellik etkinleştirildiğinde ilgili connector için SCL -1 ile spam filtrelemesini atlayan kuralların kaldırılması Microsoft tarafından belirtilir. Her gelen mesajı gateway IP’sinden geldiği için güvenli saymak doğru bir yaklaşım değildir. Enhanced Filtering rehberi
Her kurumun ayrı bir gateway alması gerekir mi?
E-posta güvenliği gerekir; ayrı bir ürün kararı ise mevcut korumaya ve ihtiyaca bağlıdır. Bulut mail hizmetinin yerleşik ve lisanslı kontrolleri yeterli olabilir. Şirket içi Exchange, ortak çoklu platform politikaları, özel DLP ihtiyaçları veya mevcut hizmette bulunmayan denetimler ek gateway’i anlamlı kılabilir.
Karar verirken yalnızca özellik listesine bakmayın: Testlerde yakalanan tehditler, yanlış pozitifler, teslim gecikmesi, karantina iş yükü, günlük erişimi ve toplam işletim maliyetini karşılaştırın.
Sınırları ve tamamlayıcı önlemler
Şifreli veya parola korumalı eklerin incelenmesi sınırlı olabilir. Örneğin Microsoft Safe Attachments, parola mevcut değilse parola korumalı eki tam tarayamaz veya analiz ortamında çalıştıramaz. Dosyanın açılamaması temiz olduğu anlamına gelmez; bu durum için ayrı bir politika gerekir. Safe Attachments ve parola korumalı ekler
Gateway, hesap güvenliğinin yerine geçmez. E-posta hesaplarında tercihen phishing’e dayanıklı MFA kullanılması hesap ele geçirilme riskini azaltır. CISA: MFA rehberi
İşletim için kısa kontrol listesi
- Gelen ve giden mail rotalarını belgeleyin; gateway’i atlayan yolları test edin.
- Geniş allowlist yerine gerekçeli, dar ve süreli istisnalar kullanın.
- Karantina incelemesini, yetkili serbest bırakmayı ve kullanıcı bildirimini tanımlayın.
- Kapasiteyi, yedekliliği, kuyrukları ve kesinti davranışını planlayın.
- Sertifika sürelerini, güncellemeleri ve günlük saklama politikasını takip edin.
- Normal iş akışlarını ve güvenli test örneklerini pilotta birlikte doğrulayın.
Mail Gateway’in değeri, e-postayı engellemesinden ibaret değildir. Riskli mesajı ayırırken meşru iletişimin sürmesini, kararların incelenmesini ve güvenlik politikasının tutarlı uygulanmasını sağlar. Bilgi paylaştıkça çoğalır.
Exchange sunucuları arasında güvenli mail akışı → · Tüm teknik makaleler →
Bu bölümdeki kurum isimleri, senaryolar ve beklenen sonuçlar örnek amaçlıdır. Uygulama adımları kullanılan ürünün sürümüne ve ortamın tasarımına göre doğrulanmalıdır.
Uygulama senaryosu: SPF geçen phishing maili
Atlas çalışanına, gerçek tedarikçiye benzeyen farklı bir domain’den ödeme talebi geliyor. Gönderen kendi domain’i için SPF ve DKIM’i doğru yapılandırmış. Dolayısıyla authentication başarılı olsa da mesaj güvenilir bir iş talebi sayılmaz.
Gateway üzerinde incelenecek noktalar
- Görünen From, envelope sender ve Reply-To ilişkisi; benzer domain ve display name kullanımı.
- SPF, DKIM ve DMARC alignment sonuçları. Authentication-Results yalnızca güvenilen mail altyapısının eklediği sınırdan yorumlanır.
- URL’nin gerçek hedefi, reputation sonucu ve attachment türü; varsa sandbox değerlendirmesi.
- Yeni gönderici, sıra dışı ödeme talebi ve önceki iletişimden farklı davranış.
DMARC, gönderen domain’in yetkisiz taklidini azaltır; benzer yazılmış başka bir domain’i veya zararlı içeriği tek başına engellemez. Forward edilen mesajlarda authentication sonuçlarının değişebileceği de hesaba katılmalıdır.
Bypass ve false positive kontrolü
- MX kayıtlarının gateway’e işaret etmesi yeterli değildir. İç mail server’a doğrudan teslim yollarının yalnızca gerekli kaynaklarla sınırlandırılıp sınırlandırılmadığı incelenir.
- Quarantine örneği, hangi rule’un neden eşleştiğiyle birlikte değerlendirilir. Tüm domain’i allowlist’e almak yerine dar kapsamlı ve süreli exception tercih edilir.
- Meşru test maili, şüpheli URL örneği ve kontrollü attachment testiyle beklenen sonuç karşılaştırılır. Gerçek malware gönderilmez.
Sayaç 3 Ekim 2026’da başladı. Aynı tarayıcıdan 24 saat içindeki tekrar ziyaretler bir kez sayılır.