İçindekiler · 8 bölüm
Ortalama okuma süresi: 6 dakika
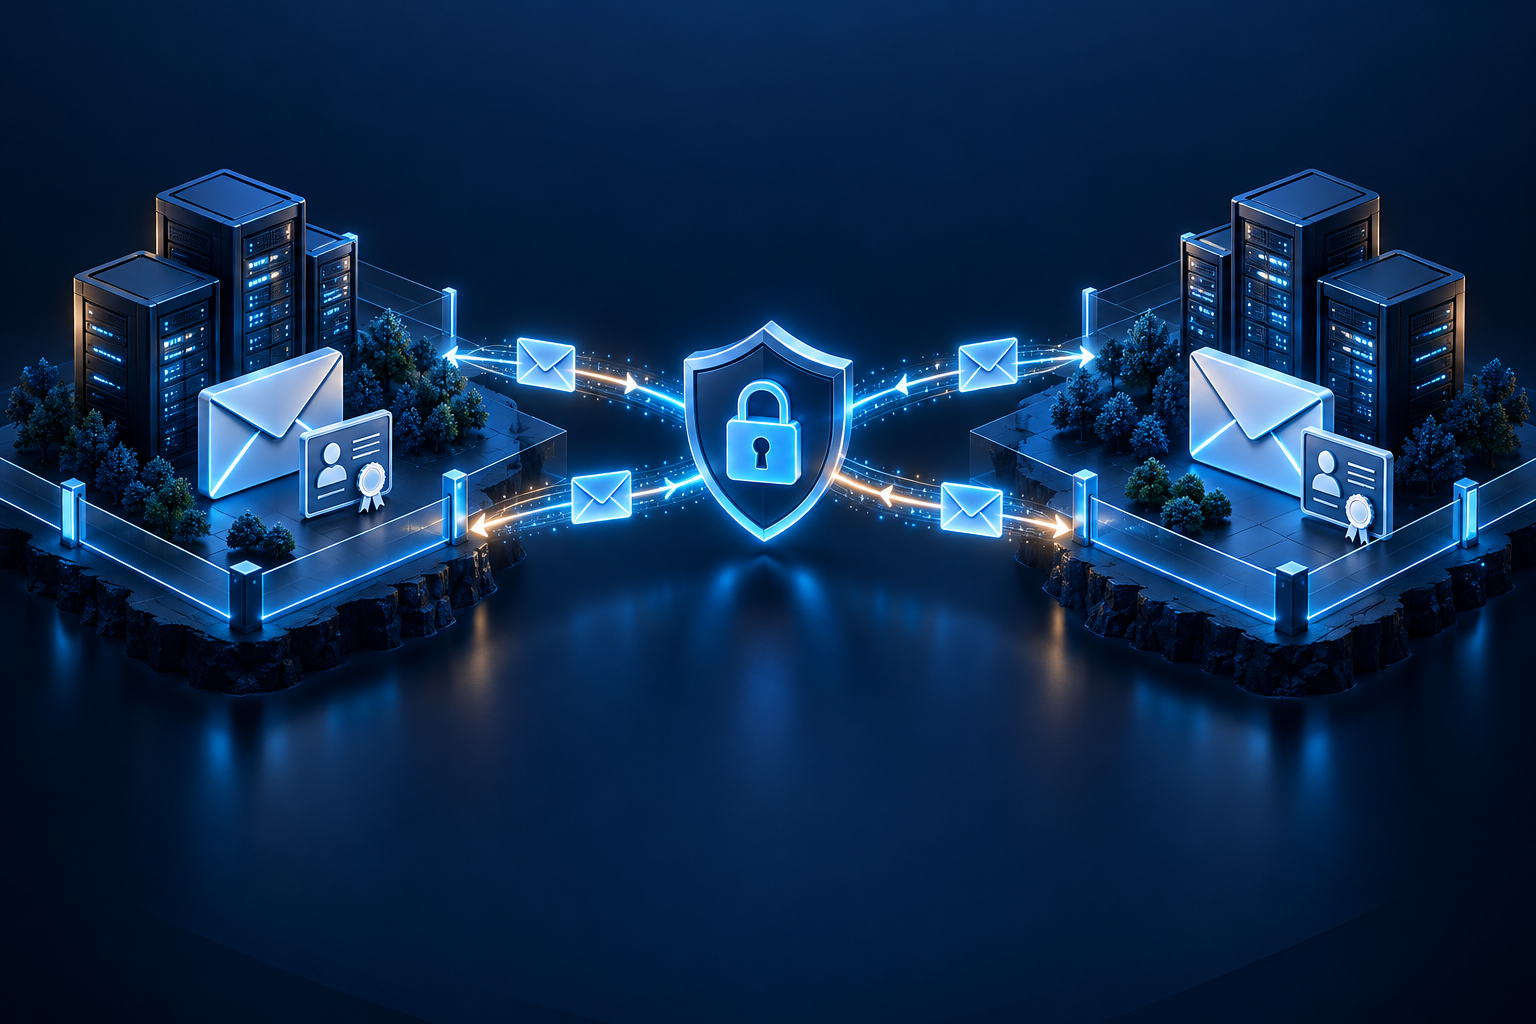
“İki Exchange sunucusunun birbirine güvenmesi için domain trust mı kurmalıyız?” Mail altyapısında sık karıştırılan bu soruyu, iki anonim kurumun iletişimi üzerinden inceleyelim.
Kurum adları ve adresler kurgusaldır. .example alan adları dokümantasyon içindir; gerçek DNS kaydı veya sertifika talebinde kullanılmaz. Senaryo, iki ayrı şirket içi Exchange Server Subscription Edition organizasyonunu esas alır.
Üç farklı güven kavramı
| Kavram | Görevi | Mail aktarımındaki yeri |
|---|---|---|
| AD domain/forest trust | Kimlik ve kaynak erişimi ilişkisi | İki bağımsız kurumun standart SMTP alışverişi için ön koşul değildir. |
| SMTP mail akışı | Mesajı hedef mail sistemine taşır. | DNS, connector, ağ erişimi ve alıcı kapsamıyla çalışır. |
| TLS / karşılıklı TLS | Taşıma bağlantısını şifreler; seçilen modele göre sertifikayla kimlik doğrular. | AD trust yerine kurulmuş bir kimlik paylaşımı değildir. |
Aynı Exchange organizasyonu içindeki sunucular için iç aktarım connector’ları zaten bulunur. Ayrı organizasyonlar arasında ise dış SMTP rotası tasarlanır. Microsoft: Send connector yapısı
Senaryo: Kurum A ve Kurum B
| Öğe | Kurum A | Kurum B |
|---|---|---|
| Mail alan adı | kurum-a.example | kurum-b.example |
| SMTP uç noktası | mail.kurum-a.example | mail.kurum-b.example |
| Exchange sunucusu | EX-A01 | EX-B01 |
| Test hesabı | test@kurum-a.example | test@kurum-b.example |
| Politika | Partner iletişiminde karşılıklı TLS; doğrulama başarısızsa açık metne geri dönüş yok. | |
Bu örnekte iki uç nokta doğrudan Exchange SMTP hizmetine ulaşır. Önünde Edge Transport veya mail gateway bulunan ortamlarda connector, sertifika ve TLS kontrol noktası buna göre değişir.
Yanıt için aynı akış ters yönde ayrıca hazırlanır.
Gönderim ve alım tarafında ne hazırlanır?
Kurum A’nın partner Send connector adres alanı yalnızca kurum-b.example olur. DNS ile MX’e teslim veya belirlenen smart host üzerinden gönderim seçilir. B tarafında A’ya dönüş rotası ayrıca hazırlanır. Partner connector’a * yazmak kapsamı tüm dış adreslere genişletebilir. “Partner” türünü seçmek tek başına tüm TLS doğrulama gereksinimlerini tamamlamaz.
Her kurum kendi mail alanının alıcılarını yönetir. Karşı kurumun alanını gelişigüzel Accepted Domain olarak eklemek, başka bir kuruma mail göndermenin yolu değildir.
Alımda Receive connector’ın yerel IP/port bağlaması ve uzak IP kapsamı önemlidir. NAT varsa karşı taraf iç Exchange IP’sini değil, bağlantıda görülen çıkış IP’sini değerlendirir. Aynı portu kullanan connector’larda hangi kapsamın seçildiği test edilmelidir. Partner iletişimi için TLS ve partner doğrulama ayarları uygun şekilde tasarlanır. Microsoft: Receive connector kapsamları
Domain Security ile karşılıklı TLS
Exchange’in Domain Security modeli, iki tarafın sertifikayla karşılıklı doğrulanmasını hedefler. Partner alanları organizasyon düzeyindeki TLSSendDomainSecureList ve TLSReceiveDomainSecureList listelerine alınır; ilgili Send/Receive connector’larda Domain Security, alımda da TLS kimlik doğrulama yöntemi etkin olmalıdır. İki tarafta uyumlu yapı gerekir; tek bir connector kutucuğu yeterli değildir. Bu alan listelerinde wildcard desteklenmez. Microsoft: Domain Secure listeleri ve gereksinimleri
Sertifika planında süre, güven zinciri, kullanılacak kimlik adları, SMTP hizmetinin sunduğu sertifika ve özel anahtar erişimi doğrulanır. Sertifikayı yenilemekle iş bitmez; ilgili uçların yeni sertifikayı kullandığı ve iki yönlü aktarımın sürdüğü tekrar test edilir.
Değişiklik yapmadan mevcut durumu incelemek
Aşağıdaki örnekler Exchange Management Shell’de salt okunur inceleme içindir. Sunucu ve alan adlarını kendi test ortamınıza göre değiştirin.
Get-SendConnector | Format-List Name,AddressSpaces,SmartHosts,DNSRoutingEnabled,RequireTLS,DomainSecureEnabled,TlsAuthLevel,TlsDomain
Get-ReceiveConnector -Server EX-A01 | Format-List Name,Bindings,RemoteIPRanges,AuthMechanism,PermissionGroups,DomainSecureEnabled
Get-TransportConfig | Format-List TLSSendDomainSecureList,TLSReceiveDomainSecureList
Get-ExchangeCertificate -Server EX-A01 | Format-List Thumbprint,Subject,CertificateDomains,NotAfter,Services
B tarafı da kendi sunucusu için aynı envanteri çıkarır. Mevcut çok değerli partner listeleri korunmalıdır; yeni partner eklerken eski kayıtların yanlışlıkla silinmesi başka mail akışlarını bozabilir.
Test: Başarılı teslim ve olumsuz senaryolar
- A’dan B’ye ve B’den A’ya benzersiz konulu bir test mesajı gönderin.
- SMTP protocol log’da kullanılan connector’ı, STARTTLS görüşmesini ve doğrulama sonucunu inceleyin.
- Message tracking kayıtlarında gönderim, alım ve posta kutusuna teslim zincirini takip edin.
- Kontrollü test ortamında geçersiz sertifika veya TLS sunmayan uç ile politikanın maili açık metne düşürmediğini doğrulayın.
- Partner dışındaki bir hedefe yetkisiz relay girişiminin reddedildiğini test edin.
Protocol logging SMTP konuşmasını, message tracking mesajın taşıma olaylarını gösterir. Sadece gönderen taraftaki SEND kaydı, alıcının posta kutusuna kesin teslim kanıtı değildir. İlgili sunuculardaki olayları aynı mesaj kimliğiyle ilişkilendirin. Transport log türleri · Message tracking
Mail gitmiyorsa nereden başlanır?
| Belirti | İlk kontrol |
|---|---|
| Bağlantı kurulamıyor | DNS/MX veya smart host, firewall, NAT ve TCP 25 yolu |
| TLS doğrulama hatası | Sunulan sertifika, süre, zincir ve partner kimlik eşleşmesi |
| Relay reddi | Alıcının hedef organizasyondaki kapsamı ve seçilen Receive connector |
| Yalnızca bir yön çalışıyor | Ters yön rotası, partner listeleri ve karşı tarafın alım politikası |
| SMTP kabul edilmiş ama posta kutusunda yok | Tracking teslim olayı, filtreleme, karantina ve alıcı işlemleri |
Çözüm olarak tüm IP’lere relay açmak veya partneri tümüyle “iç sunucu” kabul etmek güvenli bir düzeltme değildir. Hatanın oluştuğu adımı bulup kapsamı dar tutmak gerekir.
Sürüm notu: Exchange Server 2016 ve 2019 desteği 14 Ekim 2025’te sona erdi. Yeni şirket içi tasarımlarda desteklenen Exchange SE sürümü ve güncel düzeltmeler dikkate alınmalıdır. Microsoft destek yol haritası
Güvenli mail aktarımı; doğru rota, sınırlı alım yetkisi, doğrulanan TLS politikası ve ölçülebilir teslim sürecinin birlikte çalışmasıdır. Bilgi paylaştıkça çoğalır.
Mail Gateway güvenlik rehberi → · Active Directory Tier rehberi → · Tüm teknik makaleler →
Bu bölümdeki kurum isimleri, senaryolar ve beklenen sonuçlar örnek amaçlıdır. Uygulama adımları kullanılan ürünün sürümüne ve ortamın tasarımına göre doğrulanmalıdır.
Uygulama senaryosu: Partner’e giden mail queue’da bekliyor
Atlas ve Nova iki bağımsız kuruluştur. Atlas, Nova’ya gönderim için TLS doğrulaması isteyen bir Send Connector kullanıyor. Nova certificate yeniledikten sonra mail queue’da birikmeye başlıyor.
Teşhis sırası
- Queue içindeki LastError, hedef domain ve son deneme zamanı incelenir. DNS çözümleme ile TCP erişimi ayrı değerlendirilir.
- Hedefin sunduğu certificate üzerindeki isim, geçerlilik ve chain kontrol edilir. Beklenen TLS domain ile sunulan certificate adı eşleşmelidir.
- Send Connector kapsamı, smart host ve TLS ayarları okunur; partner tarafındaki Receive Connector kapsamı ile karşılaştırılır.
- Protocol logging gerekiyorsa ilgili connector için kontrollü şekilde açılır. Loglar paylaşılmadan adres ve diğer özel bilgiler maskelenir.
Get-Queue | Format-List Identity,Status,MessageCount,NextHopDomain,LastError
Get-SendConnector | Format-List Name,AddressSpaces,SmartHosts,RequireTLS,TlsAuthLevel,TlsDomain
Bu komutlar Exchange Management Shell’de inceleme içindir. Parametrelerin kullanılabilirliği kurulu sürüm ve connector türüne göre kontrol edilmelidir.
Düzeltme sonrası kabul testi
- İki yönde test maili teslim ediliyor ve message tracking ile izlenebiliyor mu?
- Beklenen TLS doğrulaması başarılı mı, queue tekrar boşalıyor mu?
- Yetkisiz kaynaktan üçüncü bir domain’e relay denemesi reddediliyor mu?
Sadece TLS bağlantısının kurulması, partner kimliğinin doğrulandığını göstermez. Certificate doğrulamasını kaldırmak yerine isim veya chain problemi giderilir; connector gereğinden geniş IP kapsamıyla açılmaz.
Sayaç 3 Ekim 2026’da başladı. Aynı tarayıcıdan 24 saat içindeki tekrar ziyaretler bir kez sayılır.